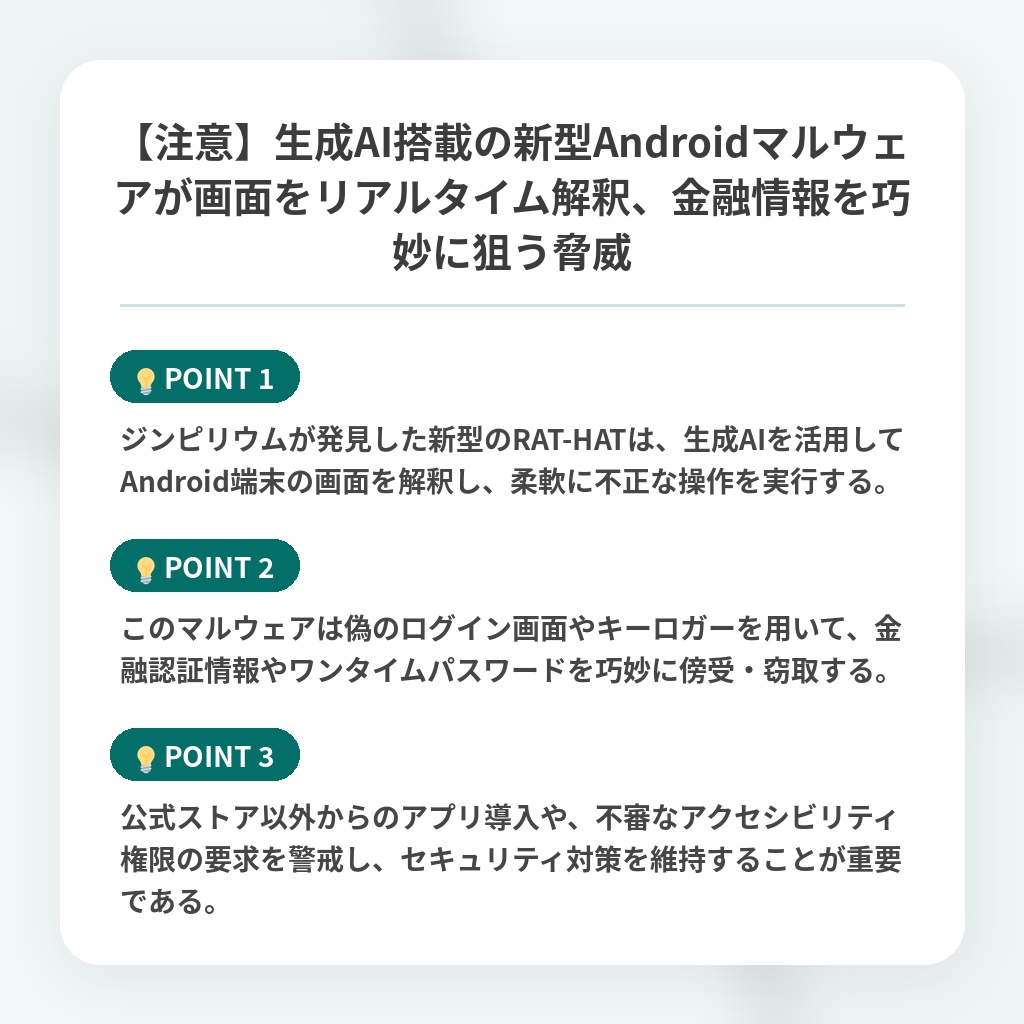
【注意】生成AI搭載の新型Androidマルウェアが画面をリアルタイム解釈、金融情報を巧妙に狙う脅威
生成AIを悪用するAndroidマルウェアのニュース概要
アンドロイド端末を利用するユーザーは不審なメッセージやオンライン広告からアプリケーションを導入しないよう注意しなければいけません。
ジンペリウムの研究所が発見したラットハットと呼ばれるマルウェアは生成AIを組み込んでおり金融認証情報やワンタイムパスワードを狙います。
このマルウェアは人工知能を用いて画面上の状況をリアルタイムで判断するため従来の保護機能では検知しにくいという特徴を持っています。
主にメッセージによるフィッシング詐欺や悪意ある広告を通じて拡散され偽のアプリケーション配布ページへ利用者を誘導します。
端末に侵入するとアクセシビリティサービスを悪用し本物の決済アプリに似せた偽のログイン画面を表示して認証情報を入力させます。
さらに画面のライブスナップショットをAIモデルに渡すことで状況に応じた柔軟な操作を選択し従来の自動化マルウェアよりも巧妙に振る舞います。
ハードウェアレベルのキーロガーも備えておりパスワードやロック解除のパターンを追跡して再構築することが可能です。
感染を避けるためには公式ストア以外からの導入を避けアクセシビリティ権限を過剰に求めるアプリに警戒することが重要です。
RAT-HATによる攻撃手法と防衛策の注目ポイント
- ジンピリウムが発見した新型のRAT-HATは、生成AIを活用してAndroid端末の画面を解釈し、柔軟に不正な操作を実行する。
- このマルウェアは偽のログイン画面やキーロガーを用いて、金融認証情報やワンタイムパスワードを巧妙に傍受・窃取する。
- 公式ストア以外からのアプリ導入や、不審なアクセシビリティ権限の要求を警戒し、セキュリティ対策を維持することが重要である。
セキュリティパラダイムシフトの分析・解説
生成AIを攻撃の意思決定に組み込んだこのマルウェアの出現は、従来の静的なパターンマッチングによるセキュリティ対策が無効化されるという、サイバーセキュリティにおける決定的なパラダイムシフトを意味します。
今や脅威は単なる自動化の域を超え、画面の状況をリアルタイムで自律解釈する高度な適応力を獲得しており、エンドユーザーの巧妙な心理誘導と相まって防御側の優位性を大きく揺るがしています。
今後は、OSレベルでのアクセシビリティ権限の管理手法が根本から見直されるとともに、AIの異常な振る舞いをリアルタイムで検知する次世代のエンドポイント保護技術の導入が急務となるでしょう。
※おまけクイズ※
Q. ジンペリウムの研究所が発見したマルウェア「ラットハット(RAT-HAT)」の主な特徴として、正しいものはどれか?
ここを押して正解を確認
選択肢:
A. 生成AIを組み込み、画面上の状況をリアルタイムで判断して柔軟に不正な操作を実行する
B. クラウド上のサーバーを完全に破壊するため、OS全体の初期化が必要になる
C. 音声データを盗聴し、通話内容から暗号資産のウォレットキーを自動生成する
正解:A
解説:記事中の「生成AIを組み込んでおり金融認証情報やワンタイムパスワードを狙います」「人工知能を用いて画面上の状況をリアルタイムで判断する」という記述に基づいています。
まとめ
生成AIを悪用した新型マルウェア「ラットハット」は、画面の状況をリアルタイムで判断して巧妙に個人情報を盗み出すため、従来の対策では防ぎきれない脅威となっています。セキュリティの常識が大きく変わる今、私たちも公式ストア以外からのアプリ導入を控えるなど、これまで以上に警戒を強める必要があります。今後はOS側の根本的な対策が進むことを期待しつつ、まずは自身の端末を守る意識を大切にしていきましょう。
関連トピックの詳細はこちら