【注意】ドロップボックス約5000件不正アクセス!レノボIDの盲点と対策
ドロップボックスとレノボIDの不正アクセス被害のニュース概要
ドロップボックスはレノボアイディとの認証連携を悪用した不正アクセスにより、約五千件のアカウントが侵害されたと発表しました。
不正アクセスは八月中旬に発生し、侵害されたアカウントの一部ではファイルが閲覧またはダウンロードされました。
影響を受けたアカウントでは二要素認証が有効になっておらず、レノボ側のメールアドレス確認プロセスに問題がありました。
第三者が管理していないメールアドレスでレノボアイディを登録でき、被害者のメールアドレスで作られたアカウントへと悪用されました。
ドロップボックスはレノボアイディ経由のセッションを失効させ、既存の連携を解除してパスワード入力を求める仕様に変更しました。
今回の問題は外部アイディプロバイダーを利用するフェデレーション認証の経路が悪用された事案です。
利用者はパスワードを変更し、二要素認証を有効にすることが求められます。
企業管理者はSSOや外部ID連携の棚卸しを行い、追加認証の要件を見直す必要があります。
レノボID認証連携の不備と不正アクセスの注目ポイント
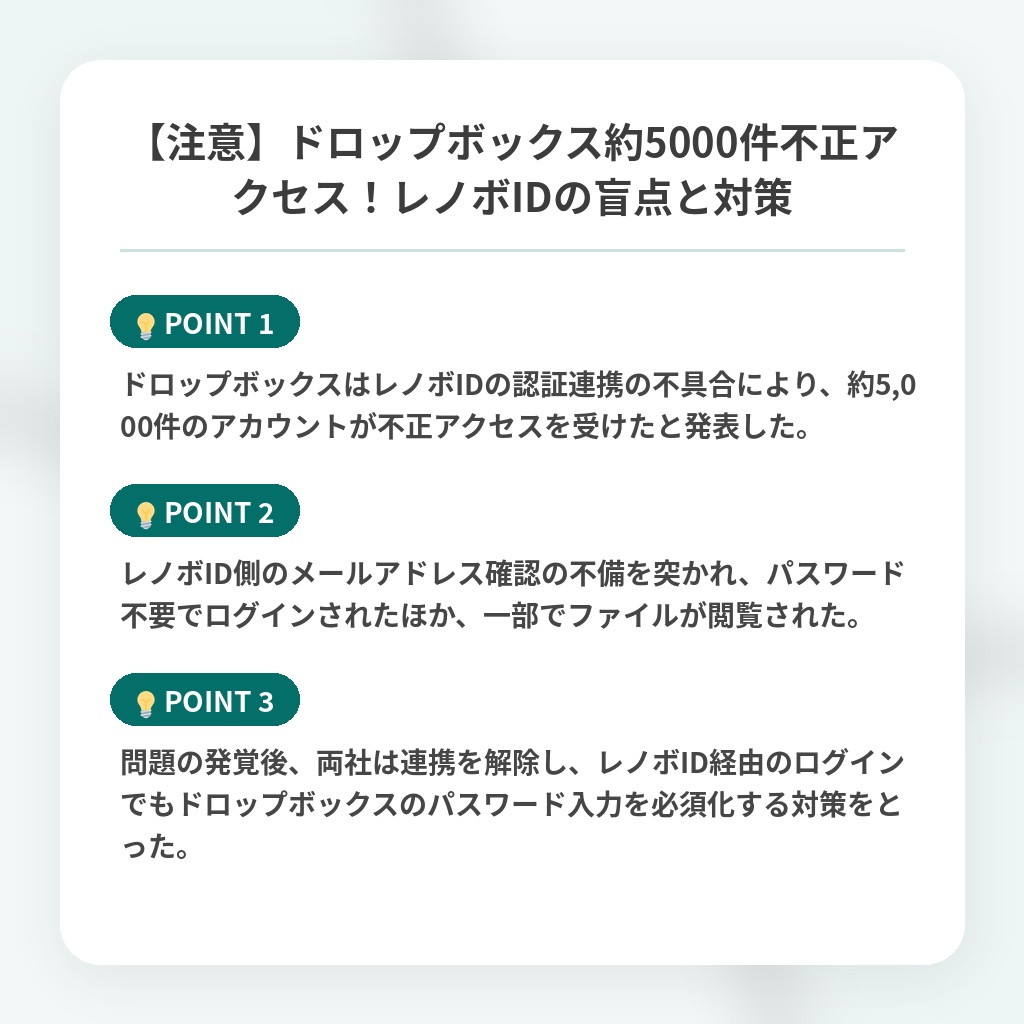
- ドロップボックスはレノボIDの認証連携の不具合により、約5,000件のアカウントが不正アクセスを受けたと発表した。
- レノボID側のメールアドレス確認の不備を突かれ、パスワード不要でログインされたほか、一部でファイルが閲覧された。
- 問題の発覚後、両社は連携を解除し、レノボID経由のログインでもドロップボックスのパスワード入力を必須化する対策をとった。
外部ID連携における不正アクセスとセキュリティの分析・解説
今回の事案の本質は、サービス間の「信頼の連鎖」が盲点となった点にあります。
現代のクラウドエコシステムでは、外部ID基盤でのメールアドレスの一致のみを根拠にアクセスを許可する設計が広く普及しています。
しかし本件は、単一のIDプロバイダー側の脆弱性や確認プロセスの不備が、そのまま直結する全サービスのセキュリティ脅威へと変貌する危うさを浮き彫りにしました。
今後は、ゼロトラストの原則に立ち返り、メールアドレスの合致だけを信用するのではなく、追加の多要素認証や所有権の動的検証をすべてのフェデレーション経路に義務付ける仕様変更が業界標準となります。
企業や個人を問わず、利用者は自らが知らないところで結ばれたサービス間の連携経路を常に監視し、外部認証に依存しすぎない堅牢な多層防御を構築することが不可欠な時代へと突入します。
※おまけクイズ※
Q. ドロップボックスで発生した不正アクセス事案の原因となったのはどれですか?
ここを押して正解を確認
正解:レノボIDの認証連携における不具合
解説:記事の内容に基づき、レノボID側のメールアドレス確認プロセスや認証連携の不具合が悪用されたことが原因とされています。
まとめ
ドロップボックスとレノボIDの連携不備により、約5,000件のアカウントが不正アクセスを受ける事案が発生しました。外部ID連携の「信頼の連鎖」を突いた巧妙な手口であり、便利さの裏に潜むリスクを改めて痛感させられますね。今後は、私たち利用者もサービス間の連携状況を定期的に確認し、二要素認証を必ず有効にして自身のデータをしっかり守る意識を持ちましょう。
関連トピックの詳細はこちら