【注意】エヌビディアのAI基盤に深刻な脆弱性!EDRすり抜ける新手の攻撃手口とは
エヌビディアAI基盤の脆弱性に関するニュース概要
セキュリティ企業の研究チームが、エヌビディアのAIエージェント基盤に脆弱性を発見しました。
この脆弱性は認証のないAPIへ不正アクセスを可能にするものであり深刻度が高く評価されています。
攻撃者は管理するウェブページを起点としてDNSリバインディングを利用しローカルのAPIへ到達します。
これによりモデルのチャットテンプレートが改変され新しい会話を開始しても影響が持続します。
従来のウイルス対策ソフトやEDRでは検知しにくいという特徴があります。
エヌビディアは一部の環境向けに修正版を公開していますが対象外の構成も存在します。
利用者は待ち受けアドレスの確認や不要なネットワーク公開を避ける対策が必要です。
AIの脆弱性を突く攻撃手法の注目ポイント
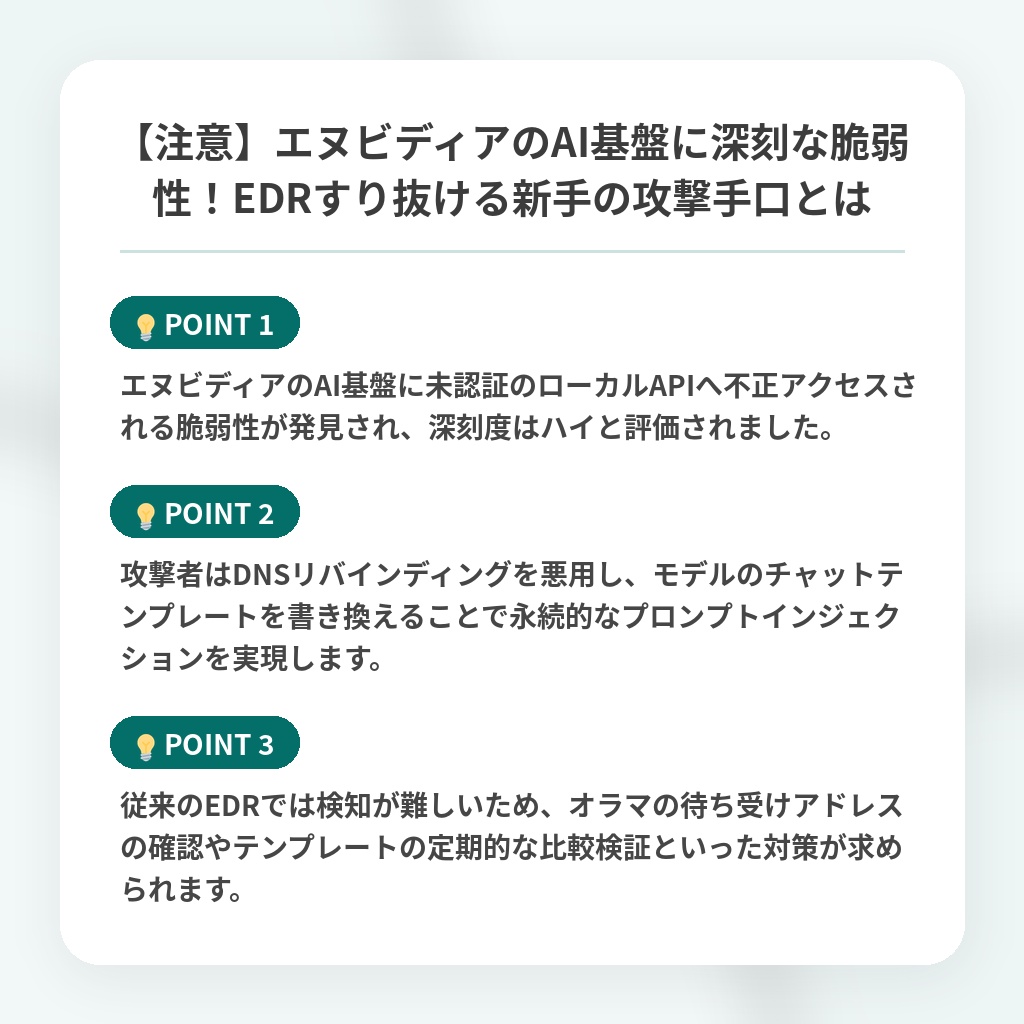
- エヌビディアのAI基盤に未認証のローカルAPIへ不正アクセスされる脆弱性が発見され、深刻度はハイと評価されました。
- 攻撃者はDNSリバインディングを悪用し、モデルのチャットテンプレートを書き換えることで永続的なプロンプトインジェクションを実現します。
- 従来のEDRでは検知が難しいため、オラマの待ち受けアドレスの確認やテンプレートの定期的な比較検証といった対策が求められます。
エヌビディア製AIにおけるセキュリティの分析・解説
今回の脆弱性は、ローカルで実行されるAI環境が従来のWebサービスと同様のインフラ的リスクに直面していることを示しています。
クラウドに依存しない利便性が強調される一方で、コンテナ技術やAPIのネットワーク設計の不備が、そのままAIの根幹を揺るがすセキュリティ脅威に直結する点が極めて重要です。
特に、単なるセッションを超えてモデルの挙動を永続的に書き換える手口は、AI特有の「信頼の基点」を内部から汚染するものであり、従来の境界防御やEDRでは太刀打ちできない新たなパラダイムシフトをもたらします。
今後は、OSを問わずすべてのローカル推論基盤において認証の標準化とアクセス制御の厳格化が進むと予測され、AIの安全性を担保するための監査基準は、コードレベルからネットワーク層やモデルテンプレートの整合性検証へと急速にシフトしていくでしょう。
※おまけクイズ※
Q. 記事で言及されている、エヌビディアのAI基盤に発見された脆弱性を突いた攻撃者が、モデルのチャットテンプレートを書き換えるために悪用する手法はどれ?
ここを押して正解を確認
正解:DNSリバインディング
解説:攻撃者は管理するウェブページを起点としてDNSリバインディングを利用し、ローカルのAPIへ到達してチャットテンプレートを改変します。

まとめ
エヌビディアのAI基盤に未認証APIへの不正アクセスを許す深刻な脆弱性が発見されました。従来のEDRでは検知しにくく、AIの挙動が永続的に書き換えられる恐れがあります。ローカル環境を利用する私たちにとっても決して他人事ではない脅威ですね。今後はモデルの整合性検証など、新たなセキュリティ対策が必須となりますので、まずは利用環境の設定を今一度しっかり見直していきましょう。
関連トピックの詳細はこちら