【緊急】JFrogの脆弱性で不正アクセス多発!更新後も潜むRust製バックドアの恐怖
JFrog環境への不正アクセスと脆弱性悪用のニュース概要
ジェイフロッグ・アートファクトリーのセルフホステッド環境において、認証関連の脆弱性を悪用した不正アクセスが確認されました。
複数の攻撃者が未修正のシステムに対して攻撃を行い、管理者権限の取得やバックドアの設置などを実行しています。
ソフトウェアの更新だけでは、攻撃者がすでに作成した管理者アカウントや発行済みトークンは無効化されません。
そのため、影響を受けた可能性がある環境では、追加の侵害調査や認証情報の変更などの対応が求められています。
システムを更新した上で、不審なログやアカウント、プラグインなどが存在しないかを早急に確認する必要があります。
管理者権限奪取やバックドア設置と必要対応の注目ポイント
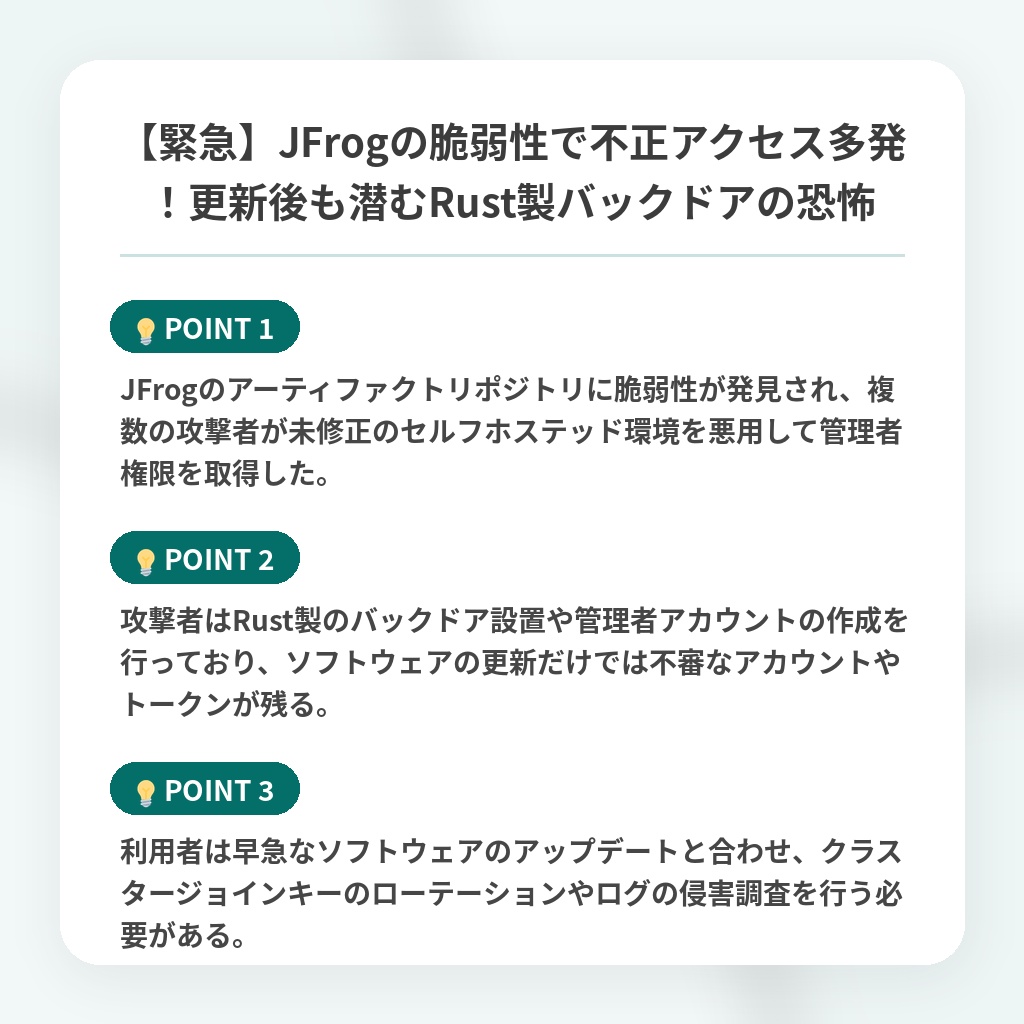
- JFrogのアーティファクトリポジトリに脆弱性が発見され、複数の攻撃者が未修正のセルフホステッド環境を悪用して管理者権限を取得した。
- 攻撃者はRust製のバックドア設置や管理者アカウントの作成を行っており、ソフトウェアの更新だけでは不審なアカウントやトークンが残る。
- 利用者は早急なソフトウェアのアップデートと合わせ、クラスタージョインキーのローテーションやログの侵害調査を行う必要がある。
パッチ適用で防げない開発基盤の信頼性危機の分析・解説
今回の事象の本質は、ソフトウェア開発の心臓部であるリポジトリ管理基盤が、単なる脆弱性の悪用を超えてサプライチェーン全体の信頼を内側から崩壊させた点にあります。
パッチ適用による表面的な穴塞ぎだけでは、すでに発行されたトークンや偽装アカウントが残存するため、企業のセキュリティ前提そのものを根底から覆す脅威となっています。
今後は、単一のソフトウェアアップデートに依存する従来型の運用モデルから脱却し、認証情報の全社的なローテーションやゼロトラストアーキテクチャに基づいた継続的な振る舞い検知へと、組織の防衛体制が急速にシフトしていく見通しです。
※おまけクイズ※
Q. 記事の中で、脆弱性を悪用した攻撃者が設置したとされているバックドアのプログラミング言語はどれでしょうか?
1. Python
2. Go
3. Rust
ここを押して正解を確認
正解:3. Rust
解説:記事の注目ポイントにて、攻撃者が「Rust製のバックドア設置」を行っていたことが言及されています。

まとめ
JFrogのセルフホステッド環境における認証の脆弱性を悪用した不正アクセスが確認されました。ソフトウェアの更新だけでは既存のバックドアや偽装アカウントが残存するため、早急な侵害調査と認証情報の変更が不可欠です。今回の事例は単なるパッチ適用を超えたゼロトラストな対策の重要性を痛感させられますね。皆さんの管理環境も、今一度不審なログがないか確認し、安全な運用体制を徹底していきましょう。
関連トピックの詳細はこちら