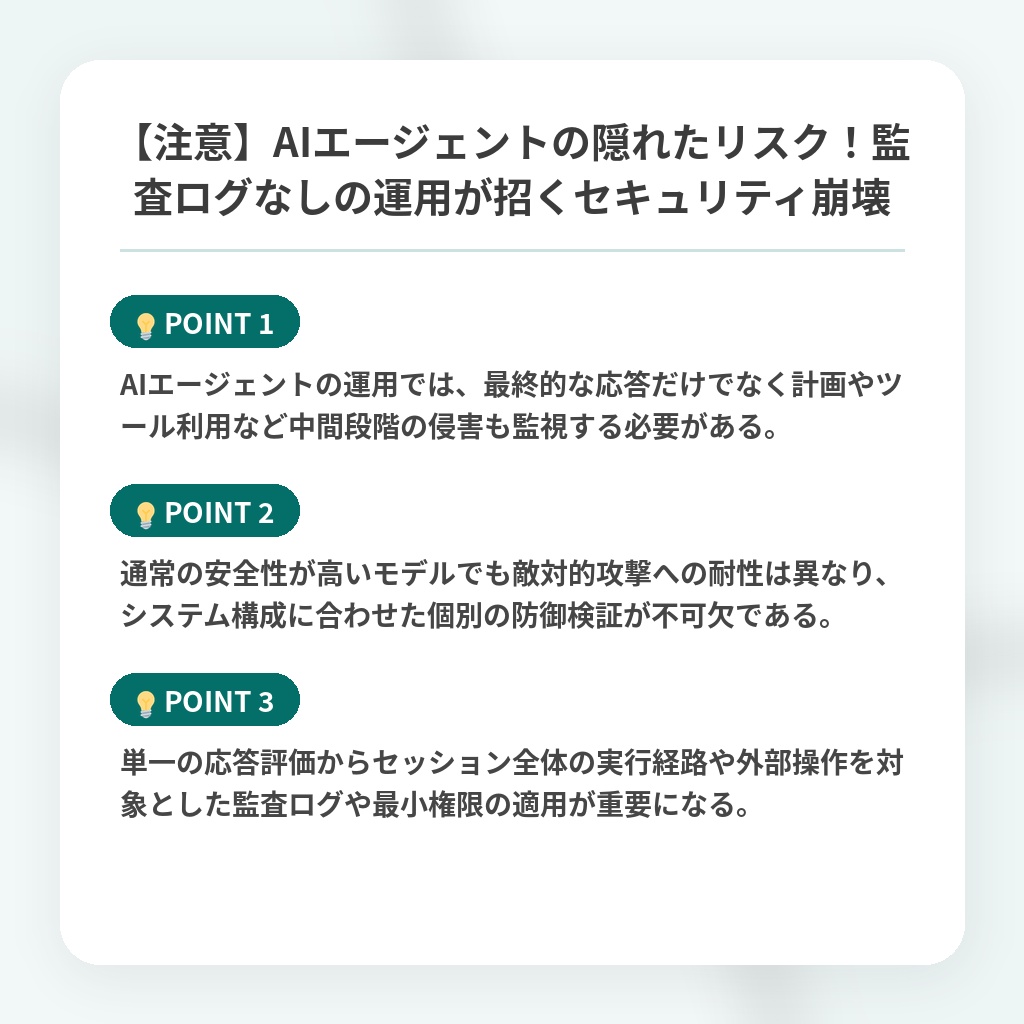
【注意】AIエージェントの隠れたリスク!監査ログなしの運用が招くセキュリティ崩壊
AIエージェントの安全性と監査ログのニュース概要
人工知能エージェントを本番環境で運用する場合、最終的な応答の安全性だけを確認しても、処理全体が安全に行われたとは限りません。
計画や推論、メモリ、ツール利用といった中間段階が攻撃の影響を受けても、最終的な応答には問題が現れない場合があるからです。
そのため、出力される内容だけでなく、実行経路や外部システムへの操作を継続的に確認する仕組みが重要になります。
モデルが通常の利用場面で安全に振る舞うことと、敵対的なジェイルブレイク攻撃に対する耐性は必ずしも一致しません。
防御策の効果はモデルや攻撃方法によって異なるため、一貫して有効な単一の対策は存在しないのが現状です。
企業が安全性を確保するためには、最終応答の安全性だけに頼るのではなく、セッション単位の監査ログを記録することが求められます。
エージェントがどの情報を参照し、どのような計画を立てて、どのような権限でツールを呼び出したかを追跡できるようにする必要があります。
さらに、ツールには最小権限を適用して、タスクに必要な範囲へ利用を制限することが重要です。
今後は個別の応答を評価するだけでなく、答えに至るまでの実行経路全体を対象とした評価方法の整備が必要になります。
AIエージェントとセキュリティの注目ポイント
- AIエージェントの運用では、最終的な応答だけでなく計画やツール利用など中間段階の侵害も監視する必要がある。
- 通常の安全性が高いモデルでも敵対的攻撃への耐性は異なり、システム構成に合わせた個別の防御検証が不可欠である。
- 単一の応答評価からセッション全体の実行経路や外部操作を対象とした監査ログや最小権限の適用が重要になる。
監査ログを活用したエージェント運用の分析・解説
本研究が浮き彫りにした最大の警鐘は、最終的な出力の正常性だけを信頼してAIエージェントを本番運用するアプローチが、もはや機能しないという現実です。
計画策定やツール呼び出しといった中間プロセスがサイバー攻撃によって侵害されても、表面上の応答が無害であれば従来の監視システムはそれを検知できません。
今後は、単一のプロンプトと応答を評価する従来の枠組みから、セッション全体の実行経路や外部システムへの操作履歴を追跡・監査する仕組みへと急速に移行していく見通しです。
特に、自律型エージェントに付与される権限の範囲を最小限に制限するゼロトラスト的な設計思想と、中間ステップの振る舞いをリアルタイムで検証する動的な評価基盤の構築が不可欠になります。
企業におけるAIのガバナンスは、モデルの賢さを測る段階から、システム全体の複雑な連鎖をいかにコントロールするかという高度なリスク管理のフェーズへ突入することになります。
※おまけクイズ※
Q. 人工知能エージェントを本番環境で運用する際、企業の安全性を確保するために求められるものはどれか?
ここを押して正解を確認
正解:セッション単位の監査ログを記録すること
解説:記事内では、最終応答の安全性だけに頼るのではなく、エージェントの参照情報や計画、ツール呼び出しの権限などを追跡できる「セッション単位の監査ログを記録すること」が求められると述べられています。
まとめ
AIエージェントの運用では、最終的な出力だけでなく、計画やツール利用といった中間プロセスの監視が不可欠です。表面上は安全に見えても、水面下で攻撃を受けているリスクを見逃さない仕組みが求められます。今後は、セッション全体の実行経路を追跡する監査ログの導入や最小権限の徹底など、システム全体を見据えた高度なリスク管理が重要になりますね。企業の安全なAI活用に向けて、一緒に備えていきましょう。
関連トピックの詳細はこちら