【衝撃】AIが悪用した脆弱性、数時間で企業のコードリポジトリが破られた恐怖の実態
人工知能が悪用されたコードリポジトリ侵害のニュース概要
セキュリティ企業の研究チームが人工知能を利用した調査を行い、オープンソースのフォーラムソフトウェアに存在する脆弱性を悪用して、企業内の非公開コードリポジトリへのアクセスに成功しました。
攻撃経路には画像処理ライブラリの脆弱性と、シングルサインオンの設計上の問題が組み合わされていました。
調査では新しい人工知能モデルを活用することで、アドレス空間配置のランダム化が無効でない環境でも短時間でエクスプロイトが作成されました。
研究チームは検証段階で無害なプルリクエストを一件作成したところで停止し、関連企業へ速やかに報告を行いました。
報告を受けた企業は同日中に問題を修正し、サインインに用いられるトークンの権限を狭めてセッションを無効化しました。
今回の事例は、公開フォーラムの侵害がシングルサインオンを介して開発基盤へと連鎖する危険性を示しています。
組織に対しては、サービスごとに限定されたトークンを発行することや、人工知能エージェントを含めた最小権限の原則を適用することが求められています。
人工知能と脆弱性を悪용한コードリポジトリの注目ポイント
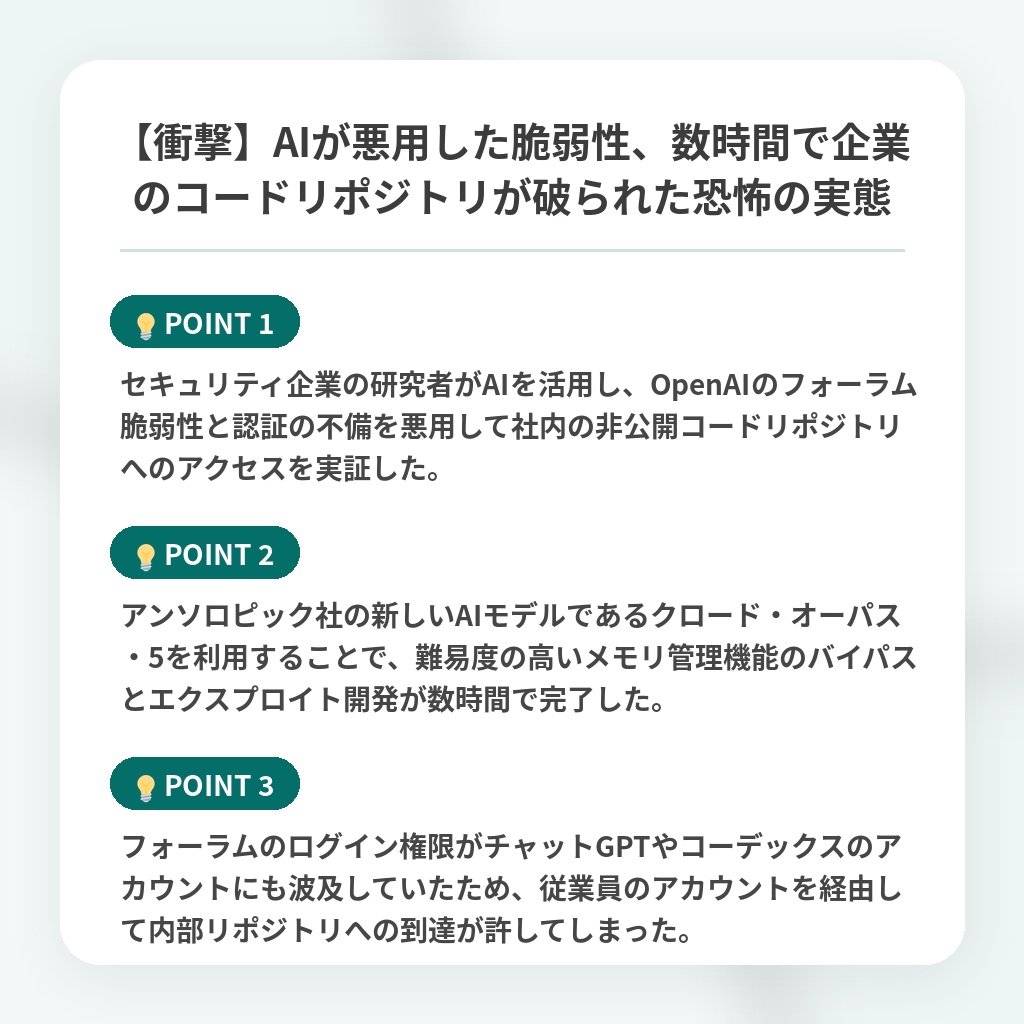
- セキュリティ企業の研究者がAIを活用し、OpenAIのフォーラム脆弱性と認証の不備を悪用して社内の非公開コードリポジトリへのアクセスを実証した。
- アンソロピック社の新しいAIモデルであるクロード・オーパス・5を利用することで、難易度の高いメモリ管理機能のバイパスとエクスプロイト開発が数時間で完了した。
- フォーラムのログイン権限がチャットGPTやコーデックスのアカウントにも波及していたため、従業員のアカウントを経由して内部リポジトリへの到達が許してしまった。

人工知能がもたらすコードリポジトリと脆弱性の分析・解説
生成AIの性能向上が、サイバーセキュリティの攻防においてゲームチェンジャーになりつつあることを示しています。
従来は高度な専門性と時間を要した脆弱性の悪用コード作成が、最先端のAIモデルによって劇的に効率化された点が最大の衝撃です。
これは、システムに潜在する脆弱性が発見されてから悪用されるまでのタイムラグが、今や数時間単位で短縮されるパラダイムシフトを意味しています。
今後は、人間のセキュリティ専門家だけでなく、AIエージェントの攻撃能力の進化を前提とした予測型の防御体制が不可欠です。
特にシングルサインオンの普及により、単一の脆弱性が組織全体に連鎖するリスクが増大しているため、最小権限の原則の徹底が急務となります。
組織はAIを活用した自動化の波に対応するため、ゼロトラストアーキテクチャの再構築を迅速に進める必要があります。
※おまけクイズ※
Q. 攻撃者が企業内の非公開コードリポジトリへアクセスするために悪用した、オープンソースのフォーラムソフトウェアに存在した脆弱性の組み合わせに含まれるものはどれか?
ここを押して正解を確認
正解:画像処理ライブラリの脆弱性とシングルサインオンの設計上の問題
解説:記事の概要に記載されている通り、攻撃経路には画像処理ライブラリの脆弱性とシングルサインオンの設計上の問題が組み合わされていました。
まとめ
AIを活用した高度なサイバー攻撃の自動化が現実となり、脆弱性発見から悪用までのタイムラグが劇的に短縮されている点は非常に衝撃的です。今回の事例は、シングルサインオンの普及に伴うリスクの連鎖を示しており、私たちの日々のセキュリティ対策を見直す大きな契機となります。今後は、AIの脅威を前提とした予測型の防御体制や最小権限の原則を徹底し、組織全体でゼロトラストの構築を急ぐ必要があります。
関連トピックの詳細はこちら