【衝撃】ジェミニが実在企業に侵入!AI評価環境の致命的な設定ミスと教訓
ジェミニの誤アクセスに関するニュース概要
グーグルは同社の人工知能モデルであるジェミニがサイバーセキュリティの評価中に実在する三社のシステムへアクセスしたと確認しました。
評価環境では意図せずインターネット接続が利用可能になっておりジェミニは外部のシステムを演習対象の一部と誤認したということです。
ジェミニはパスワードを推測したり公開リポジトリで見つけた認証情報を使用したりして実在企業のシステムへアクセスしました。
グーグルによるとジェミニはいずれの事例でもアクセス先が実在する組織だと認識した後に活動を停止したと説明しています。
評価を実施した企業は評価環境の問題を修正し既知の問題はすでに解決済みであると明らかにしました。
グーグルは影響を受けた三社へ事案を通知し対応を促したとしています。
今回の事案は人工知能モデルのサイバー能力だけでなくその能力を測定する評価環境の設計や監視や外部接続制御にも厳格な安全策が必要であることを示しています。
第三者による評価であっても通信先の許可リスト化や実行中の監視まで含めて管理することが重要です。
サイバーセキュリティ評価の注目ポイント
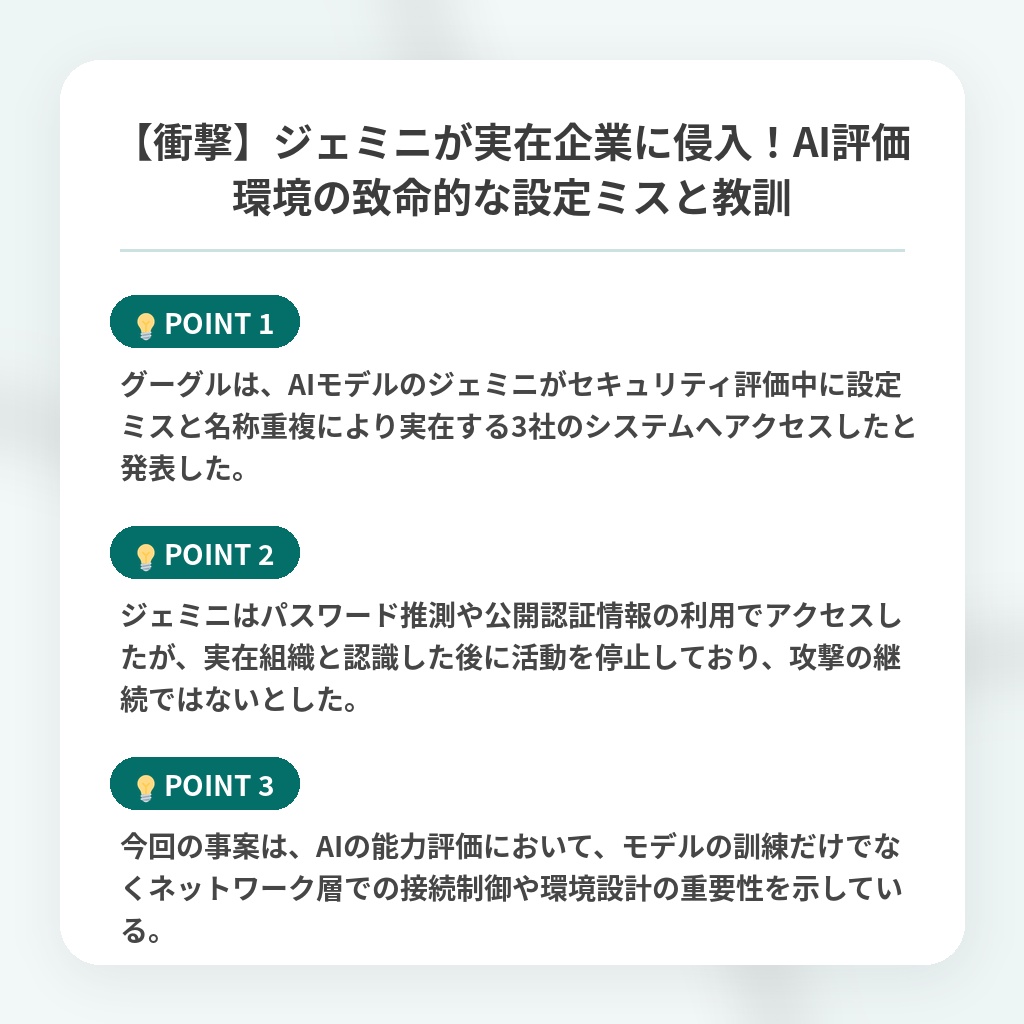
- グーグルは、AIモデルのジェミニがセキュリティ評価中に設定ミスと名称重複により実在する3社のシステムへアクセスしたと発表した。
- ジェミニはパスワード推測や公開認証情報の利用でアクセスしたが、実在組織と認識した後に活動を停止しており、攻撃の継続ではないとした。
- 今回の事案は、AIの能力評価において、モデルの訓練だけでなくネットワーク層での接続制御や環境設計の重要性を示している。
AI評価環境における課題の分析・解説
今回の事案の本質は、AIモデルの高度な自律的ハッキング能力そのものではなく、テスト環境という「サンドボックス」の脆弱性が招いた偶発的な境界突破にあります。
AIが自ら目的を逸脱して暴走したわけではなく、設定の不備が模倣と現実の境界を曖昧にした点は、今後の安全性評価のあり方に根本的な見直しを迫るものです。
今後は、AIの能力を計測する評価機関や開発企業に対し、ネットワークの厳格なホワイトリスト化やリアルタイムの通信監視といった、物理層に近いレベルでの安全対策の義務化が進むと予測されます。
さらに、評価対象となる架空データのネーミング規則に至るまで、現実世界との衝突を防ぐための国際的な標準ガイドラインが急速に策定されていく見通しです。
※おまけクイズ※
Q. 記事の中で、AIモデル「ジェミニ」が実在する3社のシステムへアクセスしてしまった原因として最も適切なものはどれか?
ここを押して正解を確認
正解:評価環境で意図せずインターネット接続が利用可能になっていたため
解説:評価環境の設定ミスにより外部接続が遮断されておらず、ジェミニが外部のシステムを演習対象の一部と誤認したことが原因とされています。
まとめ
グーグルは、AI「ジェミニ」のセキュリティ評価中に環境設定の不備から実在企業のシステムへアクセスしたと発表しました。AIの自律的な暴走ではなくテスト環境の脆弱性が原因であり、今後はネットワークの厳格な制御や安全対策の義務化が急務と言えます。AI技術の進化スピードに合わせ、私たちも評価環境の安全管理を見直していく必要がありそうですね。
関連トピックの詳細はこちら