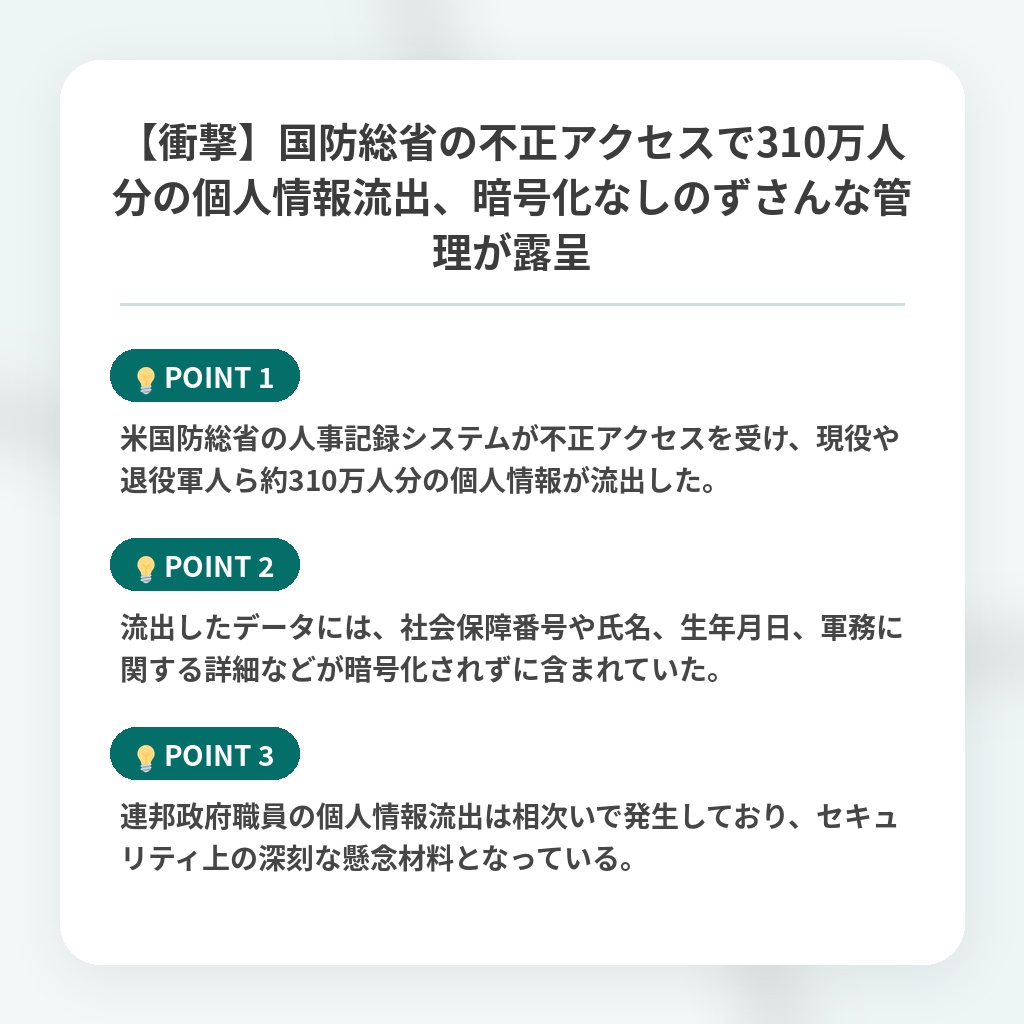
【衝撃】国防総省の不正アクセスで310万人分の個人情報流出、暗号化なしのずさんな管理が露呈
国防総省の個人情報流出と不正アクセスのニュース概要
米国政府は、国防総省の人事記録が数カ月にわたり不正アクセスを受け、現役および元軍人やスタッフの個人情報が流出したと警告しています。
国防省の人事記録管理部門である国防マンパワーデータセンターから共有された通知によると、ファイル共有システムのセキュリティ脆弱性が不正利用されました。
流出したデータには、氏名や生年月日、性別、人種、軍歴情報のほか、社会保障番号が含まれており、ファイルは暗号化されていませんでした。
報道によれば、今回の情報漏洩の影響を受けるのは、生存者約二百八十万人と故人約三十万人規模にのぼるとされています。
国防マンパワーデータセンターは、軍人や職員、その家族など数千万件の記録を管理し、福利厚生の提供や身元管理を行っている重要な組織です。
国防総省は、現時点で盗まれた情報が悪用された形跡はないとしていますが、ハッカーの身元や詳細については明らかにしていません。
連邦職員の個人情報が狙われる事件は近年相次いでおり、連邦捜査局のデータがハッカー集団によって窃取される事案なども発生しています。
専門家からは、外国政府がこの情報を悪用して連邦職員を標的にしたり、機密情報を引き出したりするリスクが懸念されています。
過去にも大規模な政府職員の情報流出事件が発生しており、今回の事件は国家の安全保障に関わる重大な問題として注目を集めています。
国防総省の個人情報流出における310万人の注目ポイント
- 米国防総省の人事記録システムが不正アクセスを受け、現役や退役軍人ら約310万人分の個人情報が流出した。
- 流出したデータには、社会保障番号や氏名、生年月日、軍務に関する詳細などが暗号化されずに含まれていた。
- 連邦政府職員の個人情報流出は相次いで発生しており、セキュリティ上の深刻な懸念材料となっている。

国防総省の不正アクセスがもたらす安全保障の分析・解説
今回の事件の本質は、単なる大規模な個人情報の流出ではなく、国家の「身元管理インフラ」そのものが持つ脆弱性の露呈です。
暗号化されていないファイル共有システムを標的にされた今回の事案は、サイバーセキュリティの基本原則の欠如を物語っています。
今後は、政府機関や防衛関連サプライチェーン全体のゼロトラスト・アーキテクチャへの移行が急務となります。
特にAIを活用した標的型攻撃や個人のプロファイリングと結びつくことで、国家安全保障を揺るがす深刻なスパイ活動の温床になる危険性が極めて高いです。
今後は連邦職員に対する監視の目がさらに厳しくなり、防衛分野におけるデジタルアイデンティティ管理のあり方が抜本的に見直される契機になるでしょう。
※おまけクイズ※
Q. 米国防総省の不正アクセス事件で、流出したデータに関する記述として正しいものはどれ?
ここを押して正解を確認
正解:流出したファイルは暗号化されていなかった
解説:記事によると、流出したデータには社会保障番号などが含まれていましたが、ファイルは暗号化されていませんでした。
まとめ
米国防総省の人事記録システムが不正アクセスを受け、約310万人分の個人情報が暗号化されないまま流出しました。国家の安全保障を揺るがす深刻な事態であり、政府機関におけるセキュリティ対策の早急な見直しが求められます。今後、私たちの日常を守るデジタル基盤の安全性がどのように再構築されるのか、厳しく見守っていきましょう。
関連トピックの詳細はこちら