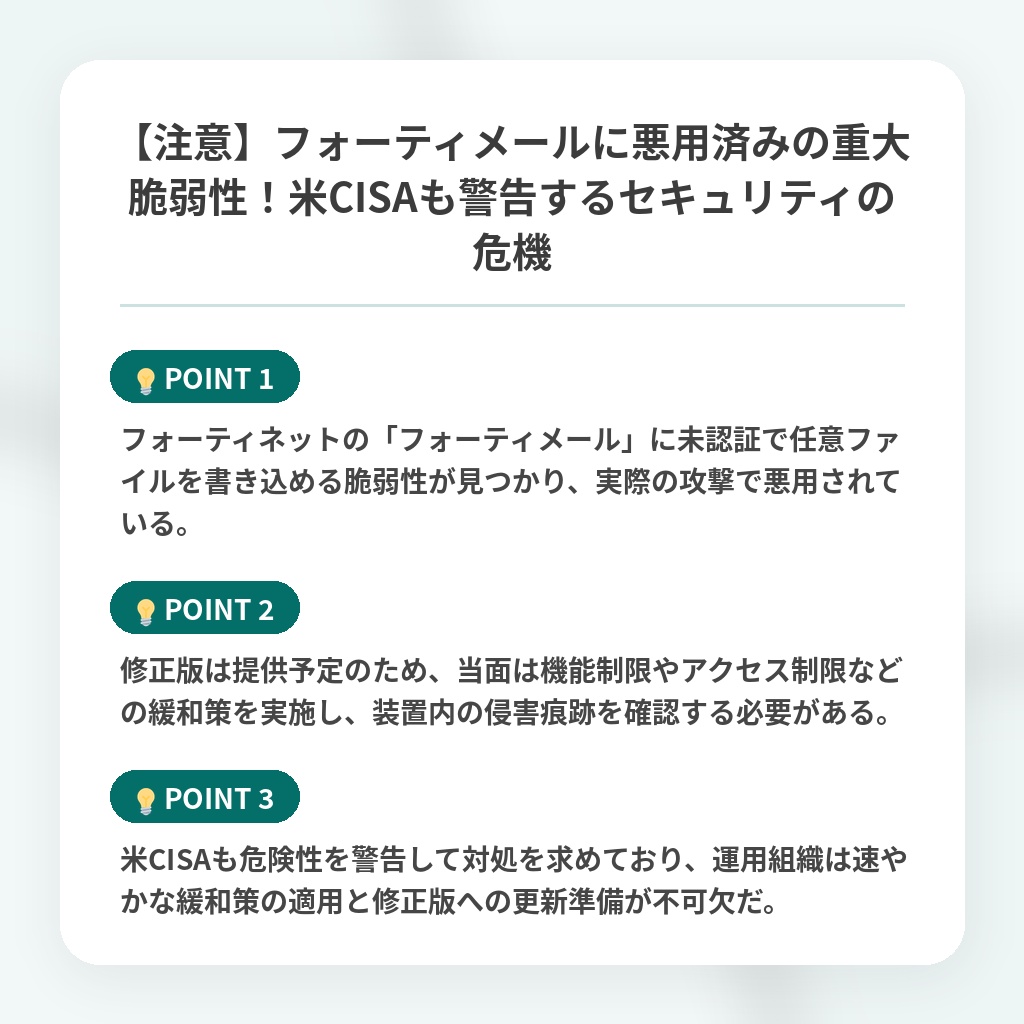
【注意】フォーティメールに悪用済みの重大脆弱性!米CISAも警告するセキュリティの危機
フォーティメール脆弱性のニュース概要
フォーティネットのメールセキュリティ製品であるフォーティメールに、認証なしで任意のファイルを書き込める重大な脆弱性が発見され、実際のサイバー攻撃ですでに悪用されています。
この脆弱性はパストラバーサルやヌル文字処理の不備に起因し、攻撃者が細工したリクエストを送ることで基盤システムに不正なファイルを書き込み、コードを実行するおそれがあります。
影響を受けるのは複数のバージョンであり、開発元による修正版の提供予定に合わせて、利用者は速やかに対応する必要があります。
修正版が提供されるまでの当面の対策として、アイディベース暗号機能を無効化することや、管理画面をインターネットから隔離して信頼できるネットワークからのみアクセス可能にすることが求められます。
米国のサイバーセキュリティインフラストラクチャセキュリティ庁もこの問題を既知悪用脆弱性カタログに追加し、関係機関に対応と調査を強く促しています。
管理者は利用中の環境が影響を受けるかどうかを確認し、不審なログやファイルがないかを調べるとともに、修正版が公開され次第速やかにバージョンを更新することが重要です。
フォーティネット製品の注目ポイント
- フォーティネットの「フォーティメール」に未認証で任意ファイルを書き込める脆弱性が見つかり、実際の攻撃で悪用されている。
- 修正版は提供予定のため、当面は機能制限やアクセス制限などの緩和策を実施し、装置内の侵害痕跡を確認する必要がある。
- 米CISAも危険性を警告して対処を求めており、運用組織は速やかな緩和策の適用と修正版への更新準備が不可欠だ。
セキュリティ対策における分析・解説
今回の事案の本質は、組織の信頼の根幹であるメールゲートウェイが、ゼロデイに近い形で完全に突破された点にあります。
境界防御の中核を担う製品群が継続的に標的となっている現実から、単なるパッチ適用のスピード勝負という従来型のセキュリティモデルはすでに限界を迎えていると分析できます。
今後は、メーカーからの修正プログラム公開を待たずとも不正侵入を前提に被害を最小化するゼロトラストアーキテクチャの徹底や、装置自体のインターネット露出を根本から排除する設計思想への転換が不可欠となる見通しです。
境界防御の信頼失墜が加速する中で、サプライチェーン全体を巻き込んだセキュリティガバナンスの再定義が強く求められる時代の転換点になると予測されます。
※おまけクイズ※
Q. フォーティネットの「フォーティメール」に発見された脆弱性への当面の対策として、有効な対応策はどれ?
ここを押して正解を確認
正解:アイディベース暗号機能を無効化する
解説:記事内では、修正版が提供されるまでの当面の対策として、アイディベース暗号機能を無効化することや管理画面のアクセス制限を行うことが求められています。
まとめ
フォーティネットの「フォーティメール」に重大な脆弱性が発覚し、すでに悪用が確認されています。メールゲートウェイの突破は組織に大きな脅威となるため、管理画面の隔離など当面の緩和策を急ぎましょう。今後は、従来の境界防御頼みから脱却し、ゼロトラストの視点を取り入れた強固な対策への転換が急務と言えます。安心してシステム運用を続けられるよう、最新情報を確認しながら速やかに対応を進めていきましょう。
関連トピックの詳細はこちら