【衝撃】PHP脆弱性がパッチ公開4日前に悪用!AI時代、防御の猶予時間はゼロに
AI時代の脅威を示すPHP重大脆弱性とパッチ公開前悪用のニュ
広く利用されているウェブスクリプト言語であるピーエイチピーに存在したふたつの重大な脆弱性への対応をめぐり、修正プログラムが公開されるよりも数日早い段階ですでに悪用が始まっていたことが明らかになりました。
アマゾン・ウェブ・サービシズの調査によると、ピーエイチピー・ツー・シェルと呼ばれるこの脆弱性を狙った攻撃が、公開日の四日前にあたる十月十七日に少なくとも一度確認されています。
修正プログラムの公開後には複数の攻撃者が多様な目的で攻撃を試みており、現在では世界中で広範囲にわたる悪用が行われている状況です。
脆弱性の情報公開前に攻撃が行われた正確な経緯や入手経路は不明ですが、今回の事態は脆弱性情報の開示プロセス全体の迅速化が不可欠であることを浮き彫りにしています。
特に人工知能ツールの普及によって、修正プログラムや脆弱性の通知から実際に機能する攻撃コードを作成するまでの時間が劇的に短縮されていることが指摘されています。
従来は一部の高度な攻撃者に依存していた攻撃コードの開発が容易になったことで、技術的な専門性が低い攻撃者であっても、情報の開示からわずか数時間あるいは数分単位で迅速に行動を起こせる環境へと変化しています。
AWSが検出したPHP脆弱性の事前悪用とAI悪用高速化の注目
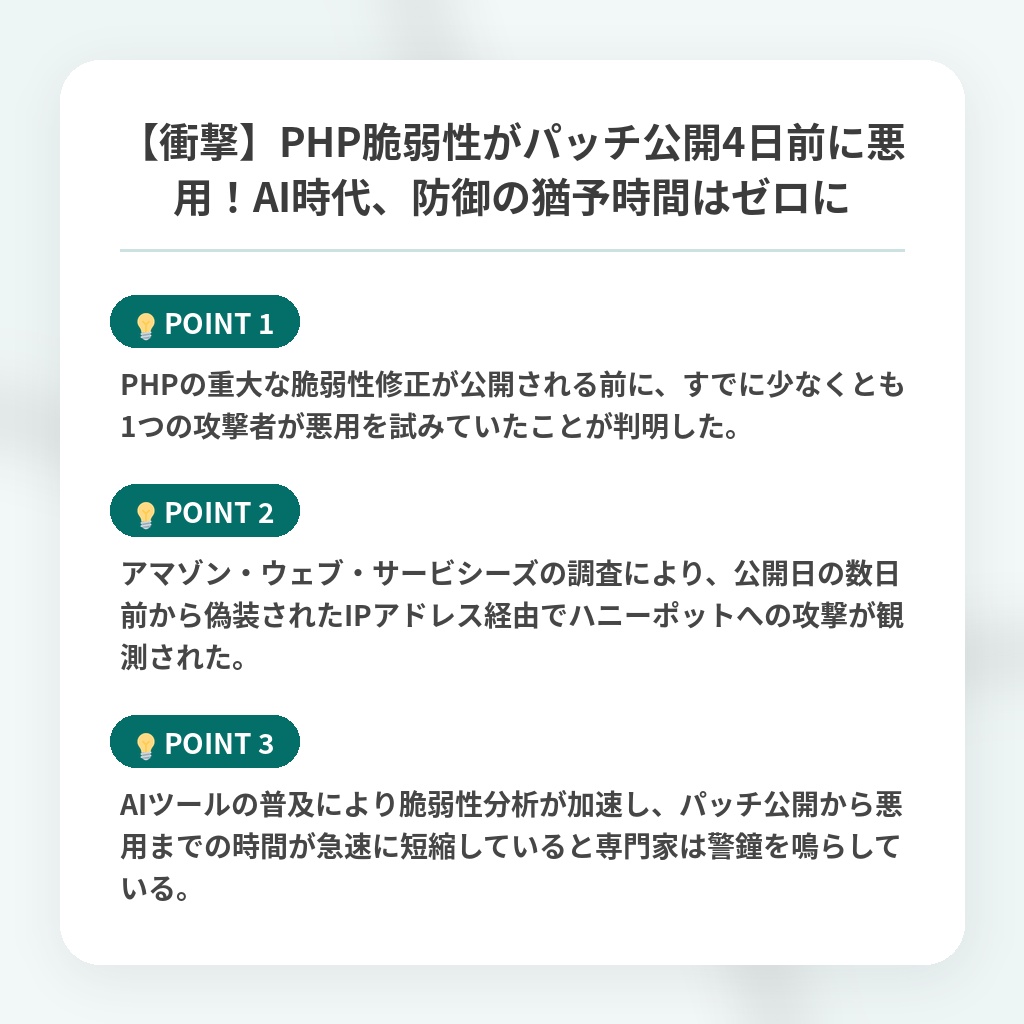
- PHPの重大な脆弱性修正が公開される前に、すでに少なくとも1つの攻撃者が悪用を試みていたことが判明した。
- アマゾン・ウェブ・サービシーズの調査により、公開日の数日前から偽装されたIPアドレス経由でハニーポットへの攻撃が観測された。
- AIツールの普及により脆弱性分析が加速し、パッチ公開から悪用までの時間が急速に短縮していると専門家は警鐘を鳴らしている。
AI普及で猶予が消えたPHP脆弱性対策と防御自動化の分析・解
従来のセキュリティ対策は「情報開示からパッチ適用までの猶予時間」を前提に成り立っていました。
しかし今回の事態は、生成AIの普及によってその前提が完全に崩壊したことを示しています。
攻撃者がAIを用いてパッチの差分から瞬時に攻撃コードを生成可能になったことで、防御側の猶予期間は事実上ゼロになりました。
これにより、業界では安全な脆弱性開示の手順そのものの見直しを迫られるパラダイムシフトが起きています。
今後は、人間が手動で修正を適用する従来の運用モデルは急速に姿を消すでしょう。
対策の主流は、AI同士がリアルタイムで競う自律型防御や、修正プログラムを待たずにリスクを自動遮断する動的なシステムへと移行すると予測されます。
※おまけクイズ※
Q. 記事の中で、AIツールの普及がセキュリティ領域にもたらした影響として述べられているものはどれですか?
1. 修正プログラムの開発自体が不要になった
2. 脆弱性の公開から攻撃コード作成までの時間が劇的に短縮した
3. 高度な専門性を持つ攻撃者しか悪用できなくなった
ここを押して正解を確認
正解:2. 脆弱性の公開から攻撃コード作成までの時間が劇的に短縮した
解説:AIツールによって脆弱性分析が加速したことで、修正プログラムや通知から実際に機能する攻撃コードを作成するまでの時間が劇的に短縮されていると述べられています。
まとめ
PHPの重大な脆弱性が修正パッチの公開前に悪用されていたことが判明しました。生成AIの普及に伴い、修正情報から短時間で攻撃コードが作成されるようになり、防御側の猶予は実質ゼロになりつつあります。手動による従来の対策は限界を迎えており、今後はAIを活用した自動防御などの迅速なシステム構築が不可欠です。進化するサイバー脅威に対抗するため、高度な自律型セキュリティの普及に強く期待したいですね。
関連トピックの詳細はこちら