【衝撃】AI悪用のサイバー攻撃、クラウド環境で2250テナント突破
AIを悪用したクラウド環境へのサイバー攻撃のニュース概要
中国を拠点とする攻撃グループが、AIを活用した侵入テストフレームワークを悪用し、企業のクラウド環境を標的にした大規模なサイバー攻撃を実施しました。
攻撃者は、IT管理サービスを提供する企業のクラウドアプリケーションを経由することで、多要素認証による保護を回避して多数のテナントへ不正に侵入しました。
この攻撃ではAIエージェントが偵察から特権アクセスの獲得までのプロセスを自動化および高速化しており、短時間で多くの組織が影響を受けました。
標的となった企業のアプリケーションでは、勝手に管理者の権限が付与されたり新たな認証情報が追加されたりするなどの不正な操作が確認されています。
被害を受けたサービス提供企業は該当するアプリケーションを一時停止して復旧作業を進めており、利用者は過去の導入状況も含めて接続状態やログの確認を求められています。
専門家は、外部サービスと連携するアプリケーションの権限を最小限に抑え、不正な変更を継続的に監視することが重要であると指摘しています。
クラウド環境を標的としたサイバー攻撃の注目ポイント
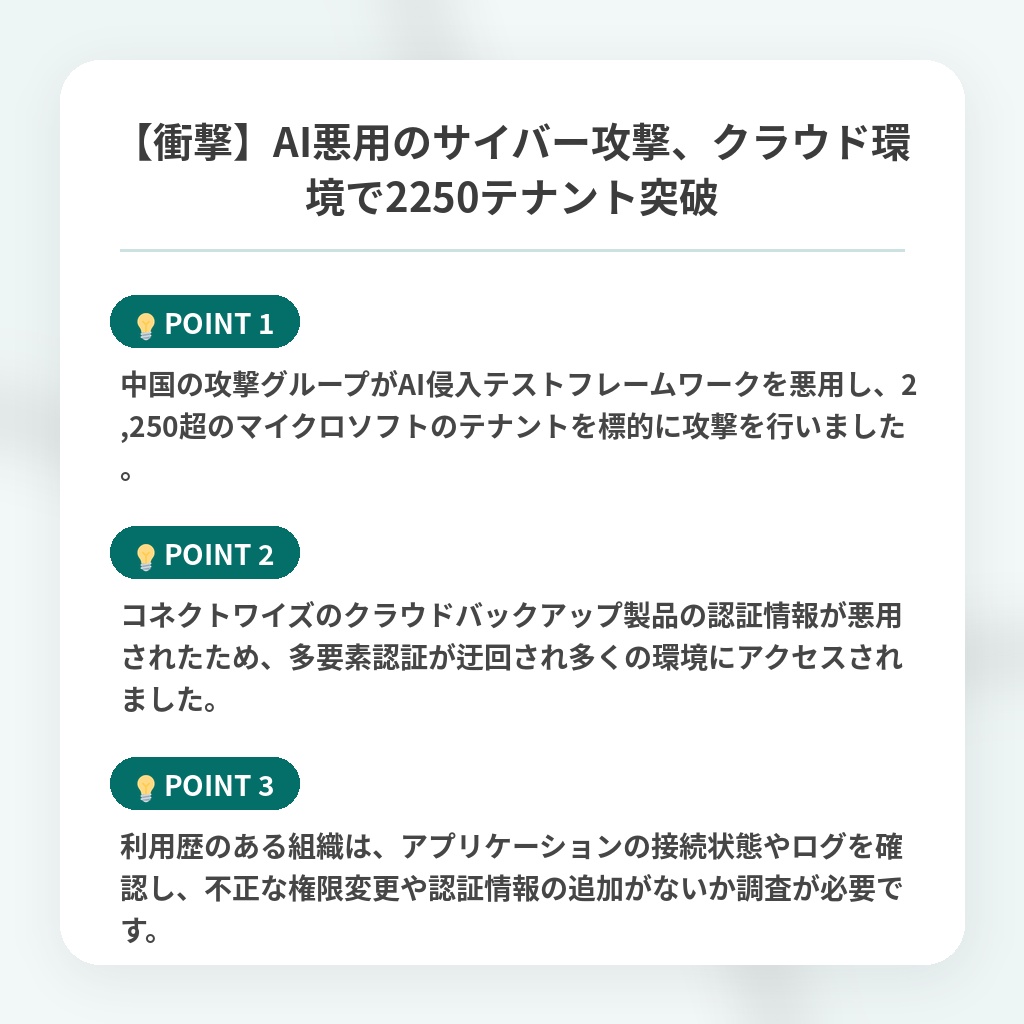
- 中国の攻撃グループがAI侵入テストフレームワークを悪用し、2,250超のマイクロソフトのテナントを標的に攻撃を行いました。
- コネクトワイズのクラウドバックアップ製品の認証情報が悪用されたため、多要素認証が迂回され多くの環境にアクセスされました。
- 利用歴のある組織は、アプリケーションの接続状態やログを確認し、不正な権限変更や認証情報の追加がないか調査が必要です。
AIとサイバー攻撃がもたらすクラウド環境の分析・解説
今回のインシデントは、サプライチェーンの信頼関係が高度に自動化されたサイバー攻撃によっていかに脆弱化するかを浮き彫りにしています。
特に注目すべきは、大規模言語モデルを用いたAIエージェントが偵察から権限昇格までのプロセスを自律的に高速化させた点であり、人間の攻撃速度を遥かに凌駕する脅威へとシフトしたことを示しています。
今後は、クラウドサービスやマネージドサービスプロバイダーを狙う攻撃においてAIの自律的な悪用が標準化し、多要素認証が無効化される境界防御の突破が常態化すると予測されます。
したがって、組織側には、ゼロトラストの原則に基づいたアプリケーション権限の最小化と、継続的な挙動監視の徹底が急務となります。
※おまけクイズ※
Q. 中国の攻撃グループが企業のクラウド環境を標的にしたサイバー攻撃において、多要素認証による保護を回避するために経由したものはどれか?
ここを押して正解を確認
正解:IT管理サービスを提供する企業のクラウドアプリケーション
解説:記事の概要部分に、攻撃者はIT管理サービスを提供する企業のクラウドアプリケーションを経由することで多要素認証を回避したと記載されています。
まとめ
中国の攻撃グループがAIを活用し、クラウド環境を狙った大規模な不正アクセスを実行しました。AIによる攻撃の自動化と高速化は脅威の新たなステージへの突入を意味しており、非常に気がかりですね。今後は多要素認証の過信を改め、ゼロトラストの原則に基づいた権限の最小化や継続的なログ監視が不可欠になります。私たちのクラウド環境を守るためにも、今一度設定や接続状態を確認しておきましょう。
関連トピックの詳細はこちら