【警告】人工知能が脆弱性を数時間で特定!高度なサイバー攻撃の脅威にNSAが緊急警告
人工知能と脆弱性を巡るサイバー攻撃のニュース概要
人工知能を活用したサイバー攻撃の脅威が急激に高まっています。
ヨーロッパの政府機関のウェブサイトがサーバーの脆弱性を突かれて一時停止に追い込まれました。
アメリカ国家安全保障局は多数の組織に対して緊急の対応を警告しました。
世界で広く使われているプログラミング言語のピーエイチピーに重大な脆弱性が発見されました。
複数の企業やグーグルの人工知能などを利用して脆弱性が短時間で特定されました。
発見された脆弱性はピーエイチピーシェルと名付けられ悪意ある第三者が遠隔操作を行える危険性があります。
本来なら数週間から数か月かかる脆弱性の発見が人工知能のおかげで数時間に短縮されました。
防衛側だけでなく攻撃側も人工知能の高度な機能を活用していることが事態を深刻化させています。
ピーエイチピー財団は修正プログラムを急遽前倒しして公開しました。
専門家によれば古いシステムを長年更新していない組織が特に危険にさらされています。
組織が攻撃を受けた事実を後から正確に把握することは非常に困難であると指摘されています。
強力な人工知能モデルの普及によってサイバーセキュリティの脅威への対応速度はかつてないほど重要になっています。
人工知能が悪用された脆弱性問題の注目ポイント
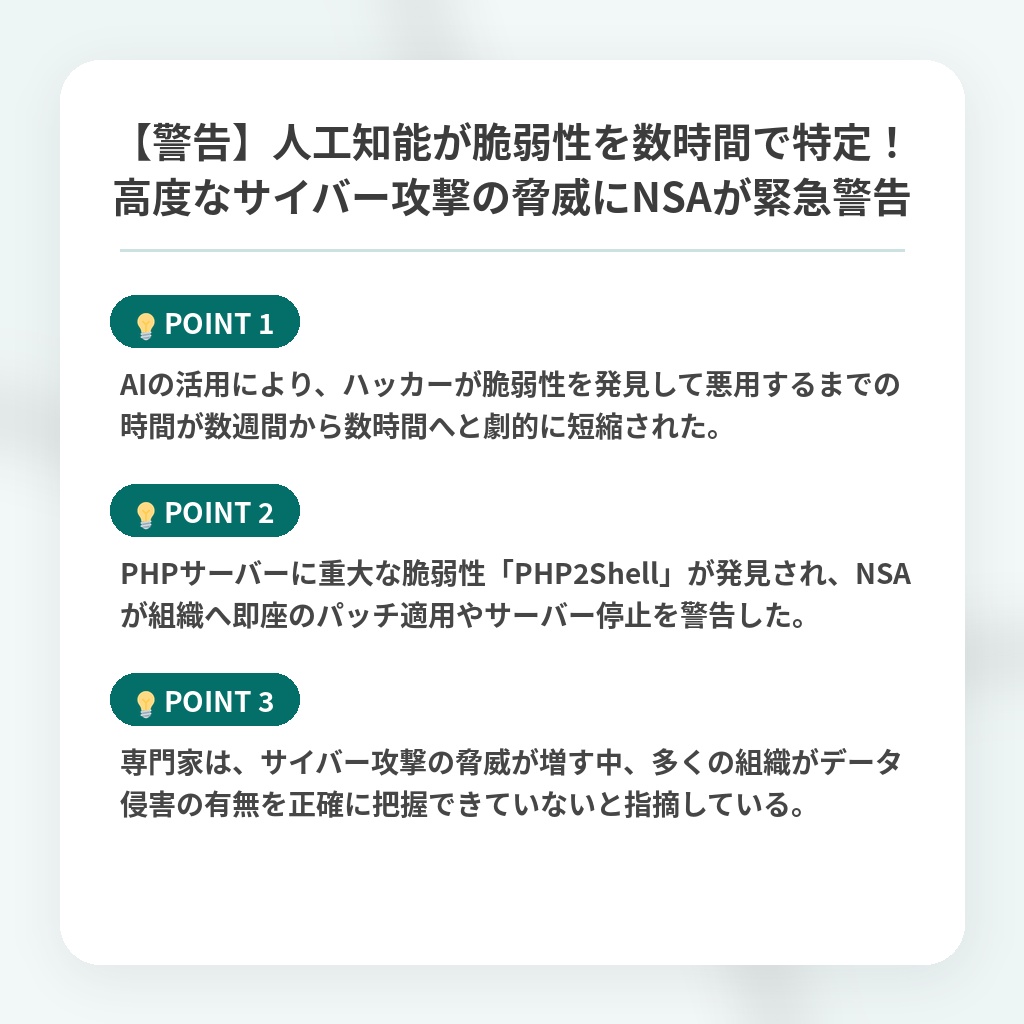
- AIの活用により、ハッカーが脆弱性を発見して悪用するまでの時間が数週間から数時間へと劇的に短縮された。
- PHPサーバーに重大な脆弱性「PHP2Shell」が発見され、NSAが組織へ即座のパッチ適用やサーバー停止を警告した。
- 専門家は、サイバー攻撃の脅威が増す中、多くの組織がデータ侵害の有無を正確に把握できていないと指摘している。
人工知能と脆弱性がもたらすサイバー攻撃の分析・解説
今回の事件の本質は、脆弱性の発見や悪用が自動化されたことによる「タイムスケールの極端な短縮」です。
AIの進化は攻守の非対称性を急速に解消し、従来は数か月を要した脆弱性の特定と攻撃コードの生成をわずか数時間に圧縮しました。
この技術的特異点は、人間の対応速度がもはやセキュリティの防壁として機能しなくなったという構造的な転換点を示しています。
今後は、人間の手動パッチ適用を前提とした従来の防御モデルが完全に破綻するでしょう。
あらゆる組織がゼロトラストの原則に基づき、発見から防御までの全プロセスをAIによって自律的かつリアルタイムに自動化するシステムへと移行せざるを得なくなります。
今後は予測不可能な超高速攻撃が常態化する新しい脅威の時代へと突入していくのです。
※おまけクイズ※
Q. 記事内で言及されている、AIの活用により数週間から数時間へと劇的に短縮されたプロセスはどれ?
ここを押して正解を確認
正解:ハッカーが脆弱性を発見して悪用するまでの時間
解説:記事の注目ポイントで言及されている通り、人工知能の活用により、従来は数週間から数か月かかっていた脆弱性の特定と攻撃コードの生成(発見から悪用まで)がわずか数時間に短縮されました。
まとめ
AIの進化により、サイバー攻撃側が脆弱性を発見するスピードが数時間へと劇的に短縮され、これまでのセキュリティ対策が通用しない新たな局面に突入しました。私たちの日常を守るためにも、今後は組織の規模を問わず、AIを活用したリアルタイムかつ自律的な防御体制への移行が急務となります。この脅威の時代を一緒に乗り越えていきましょう。
関連トピックの詳細はこちら