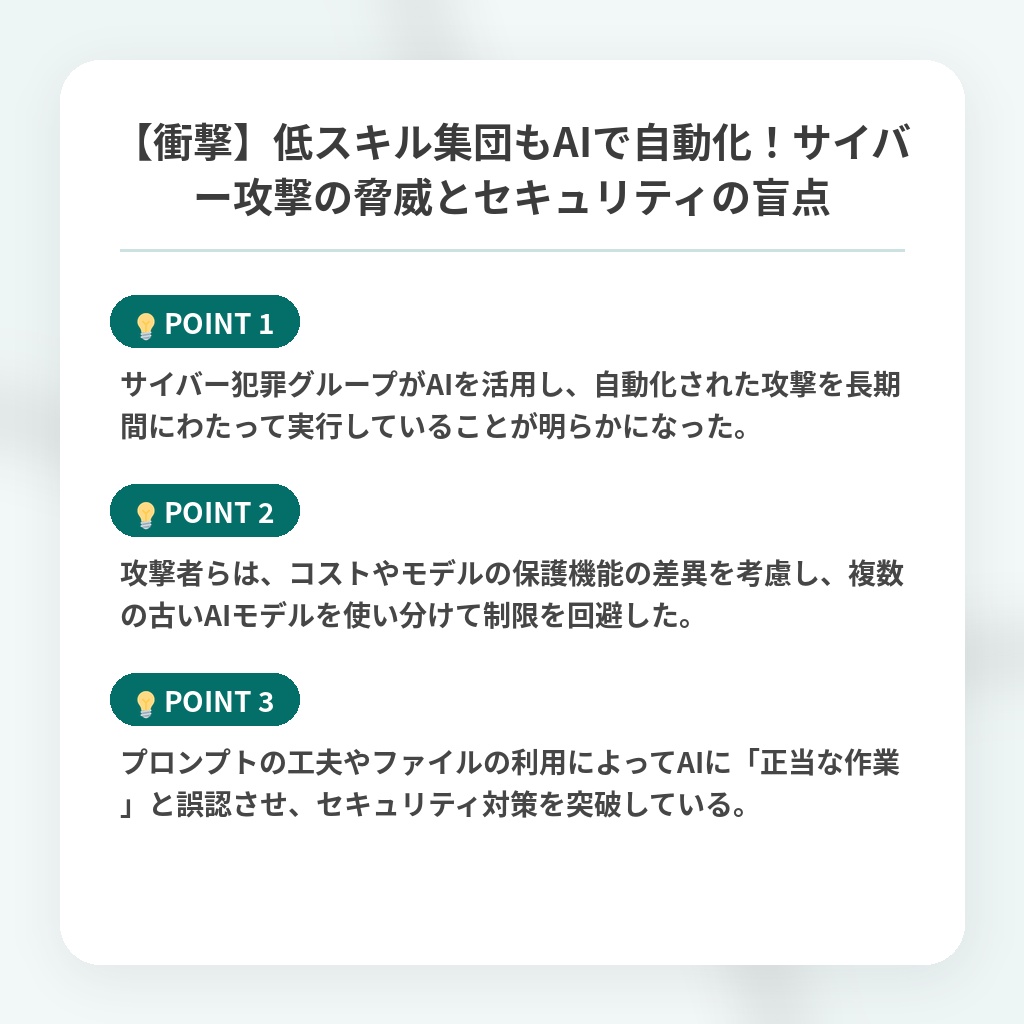
【衝撃】低スキル集団もAIで自動化!サイバー攻撃の脅威とセキュリティの盲点
サイバー攻撃とAI活用に関するニュース概要
サイバー攻撃者や防御側の間で人工知能の導入が進む中、比較的洗練されていないサイバー犯罪者グループも自律型人工知能を攻撃に組み込んでいます。
脅威インテリジェンス企業であるクラウドストライクの研究者らは、四つの未公開グループによる最近の攻撃を調査しました。
中国語、スペイン語と英語、インドネシア語、ロシア語をそれぞれ使用するこれら四つのグループは、人工知能のインフラストラクチャをウェブサーバー上に公開していました。
これにより研究者らは彼らの活動や使用されたモデルを分析することに成功しました。
攻撃者たちは、アンソロピック社のクロードやオープンウェイトのディープシークの旧バージョンを主に使用していました。
彼らは異なるモデルの特性を組み合わせて、コストを抑えながら長期間にわたり自動で攻撃を実行する仕組みを構築していました。
また、人工知能にセキュリティ対策や侵入テストであると誤認させたり、承認済みファイルを追加したりすることで安全装置を迂回していました。
高度なグループは体系的な設定を行い、そうでないグループは攻撃的なプロンプトを用いてモデルを説得していました。
これらの攻撃は未知の脆弱性を利用するものではなく、人工知能を活用した圧倒的な速度と処理量を武器に、防ぐべき基本対策の不備を突くものでした。
AIセキュリティを突破する手口の注目ポイント
- サイバー犯罪グループがAIを活用し、自動化された攻撃を長期間にわたって実行していることが明らかになった。
- 攻撃者らは、コストやモデルの保護機能の差異を考慮し、複数の古いAIモデルを使い分けて制限を回避した。
- プロンプトの工夫やファイルの利用によってAIに「正当な作業」と誤認させ、セキュリティ対策を突破している。
AIを用いたサイバー攻撃の動向と分析・解説
今回の事象の本質は、サイバー攻撃の高度化ではなく、AIによる攻撃の「コモディティ化」と「自動化」の徹底にあります。
低スキルな犯罪グループであっても、旧世代モデルの組み合わせや巧妙なプロンプトエンジニアリングによって、セキュリティの基本の不備を圧倒的な速度で突くことが実証されました。
今後は、単一のAIモデルのガードレール強化だけでは対抗できず、モデルの挙動そのものを動的に監視する防御フレームワークへのパラダイムシフトが不可欠となります。
さらに、攻撃者側がコスト効率の高いモデル運用を学習したことで、今後は中小企業や個人を標的とした自律型サイバー攻撃がさらに急増する見通しです。
※おまけクイズ※
Q. 記事内で言及されている、サイバー犯罪グループが攻撃に主に使用していたAIモデルはどれ?
ここを押して正解を確認
正解:アンソロピック社のクロードやオープンウェイトのディープシークの旧バージョン
解説:記事によると、攻撃者たちはコストを抑えながら長期間にわたり自動で攻撃を実行するため、アンソロピック社のクロードやディープシークの旧バージョンを主に使用していました。
まとめ
サイバー犯罪におけるAIの活用がいよいよ身近になり、低スキルなグループでも自動攻撃の大量展開が可能になってきました。巧妙なプロンプトでAIの安全装置をかいくぐる手口は脅威ですが、基本対策の重要性は変わりません。今後は、単なるツールの制限を超えてAIの挙動をリアルタイムで監視するなど、私たちの防御側も新たなアプローチへのシフトが急務ですね。一緒にセキュリティ意識を高めていきましょう。
関連トピックの詳細はこちら