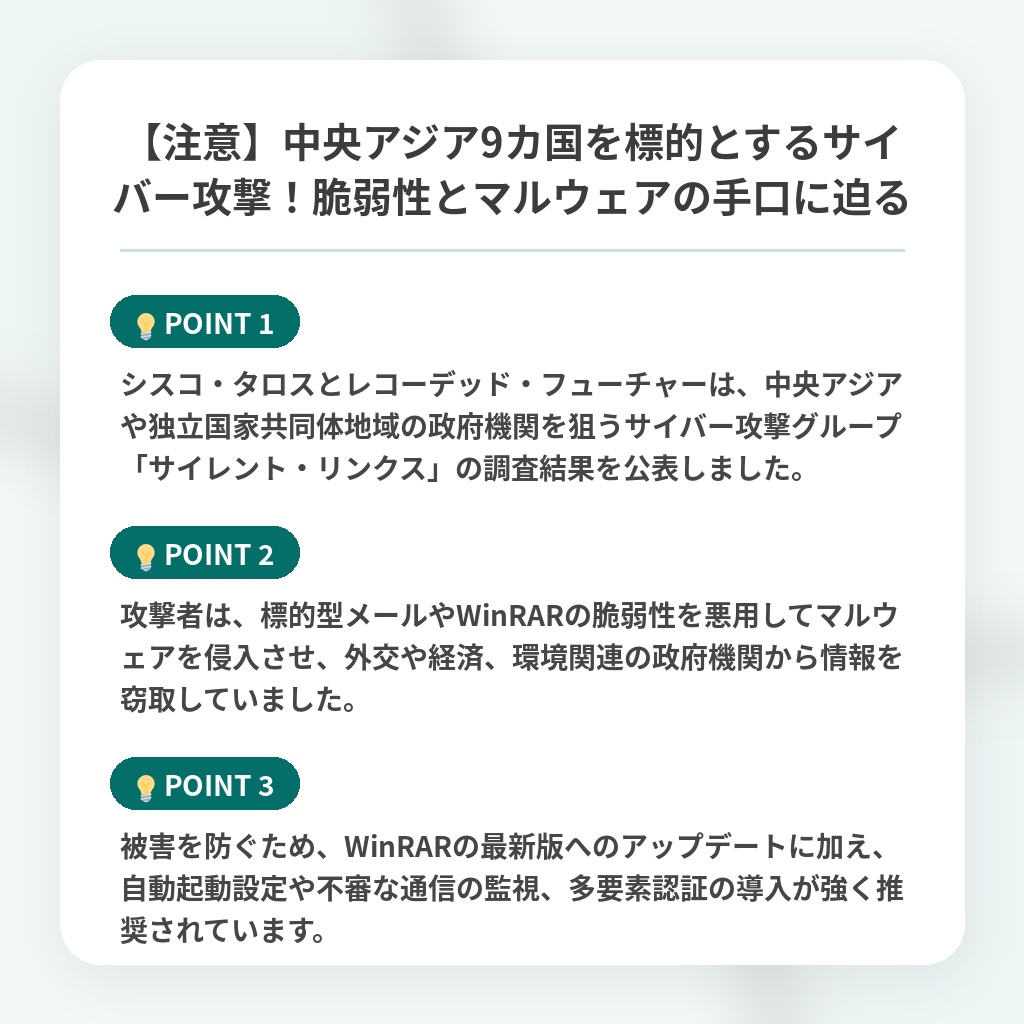
【注意】中央アジア9カ国を標的とするサイバー攻撃!脆弱性とマルウェアの手口に迫る
中央アジアの政府機関を狙うサイバー攻撃のニュース概要
中央アジアや独立国家共同体の政府機関などを狙うサイバー攻撃活動について、シスコタロスとレコーデッドフューチャーが共同調査を公表しました。
サイバー攻撃グループは標的型メールに加えてファイル圧縮ソフトの脆弱性を悪用し、マルウェアに感染させる手法を取り入れていました。
被害が確認されたのは中央アジアや南コーカサスなどの九カ国に及び、政府の省庁や外交使節団などが主な標的となっています。
攻撃対象には外交や経済開発だけでなく農業や環境管理を担う機関も含まれており、地域で共有される資源に関する情報が狙われています。
初期侵入では侵害された政府のメールアカウントや公開サービスが足場として利用され、信頼できる送信者を装っていました。
ファイルの圧縮ソフトに存在したパストラバーサルの脆弱性を悪用し、利用者のスタートアップフォルダにプログラムを配置する手口が確認されています。
攻撃者は軽量なリバースシェルなどの独自マルウェアを用いて、遠隔からコマンドを実行できるようにしていました。
中央アジアの政府機関などを狙うこうした諜報活動は継続しており、組織側にはソフトウェアの迅速な更新や自動起動する設定の点検が求められています。
脆弱性とマルウェアを悪用する手口の注目ポイント
- シスコ・タロスとレコーデッド・フューチャーは、中央アジアや独立国家共同体地域の政府機関を狙うサイバー攻撃グループ「サイレント・リンクス」の調査結果を公表しました。
- 攻撃者は、標的型メールやWinRARの脆弱性を悪用してマルウェアを侵入させ、外交や経済、環境関連の政府機関から情報を窃取していました。
- 被害を防ぐため、WinRARの最新版へのアップデートに加え、自動起動設定や不審な通信の監視、多要素認証の導入が強く推奨されています。
地政学的リスクの高まりを示すサイバー攻撃の分析・解説
今回のインシデントは、従来の標的型メールに代表される人間心理の脆弱性を突く手法から、ソフトウェアの脆弱性を直接悪用する高度なサプライチェーン型攻撃へのパラダイムシフトを示唆しています。
単なる情報窃取に留まらず、水資源やエネルギーといった国家の根幹に関わるインフラストラクチャーが標的とされている点は、サイバー空間がすでに地政学的リスクの最前線であることを如実に物語っています。
今後、攻撃グループは既知の脆弱性だけでなく、より検知が困難なゼロデイ攻撃や正規サービスを偽装した侵入手法を一層巧妙化させるものと予測されます。
組織側には、単なるパッチ適用の枠を超えた、エンドポイントにおける挙動監視の常態化と多層防御の構築が急務となります。
※おまけクイズ※
Q. 記事内で言及されている、攻撃者がマルウェアの侵入に悪用したソフトウェアの脆弱性に関連するものはどれか?
ここを押して正解を確認
正解:ファイル圧縮ソフトの脆弱性
解説:記事によると、攻撃者は標局型メールに加えてファイル圧縮ソフト(WinRAR)のパストラバーサルの脆弱性を悪用し、利用者のスタートアップフォルダにプログラムを配置する手口を取り入れていました。
まとめ
中央アジアや周辺国の政府機関を狙った高度なサイバー攻撃が確認され、資源や外交情報の窃取が懸念されています。身近な圧縮ソフトの脆弱性が悪用されるなど、いつ自組織が標的になってもおかしくない状況に不安を感じますよね。皆様の職場でも、速やかなソフトウェアの更新や多層防御の徹底をぜひ進めてみてくださいね。今後の手口の巧妙化に備え、今一度セキュリティ対策を見直していきましょう。
関連トピックの詳細はこちら