【重要】GitHub Copilotの新AIモデル自動有効化、企業が急ぎ確認すべき設定ポリシーの罠
GitHubコパイロットのAIモデル可用性ポリシー変更の概要
ギットハブはコパイロットビジネスおよびコパイロットエンタープライズを対象に、リリースされたモデルの既定の可用性ポリシーの段階的な適用を開始しました。
管理者が明示的に設定していない一般提供モデルは初期状態でポリシーを継承し、順次利用可能となります。
ポリシーの初期値は有効に設定されているため、オプトイン方式を維持したい企業は設定の確認が必要です。
オープンウェイトモデルやデータ保持契約の対象外となるモデルは自動的な有効化から除外されます。
個別に有効化や無効化が設定されたモデルは既定ポリシーによって上書きされません。
新たな一般提供モデルが追加された場合も、管理者が個別に設定するまでは既定ポリシーに従います。
ギットハブはエンタープライズ管理設定におけるプラグインマーケットプレイスの自動更新機能も一般提供しました。
対応クライアントではプラグインの自動更新を個別に有効化できるようになります。
管理者は企業の方針に合わせてポリシーを確認し、必要に応じて設定を変更することが求められます。

GitHubコパイロットにおけるAIモデル管理の注目ポイント
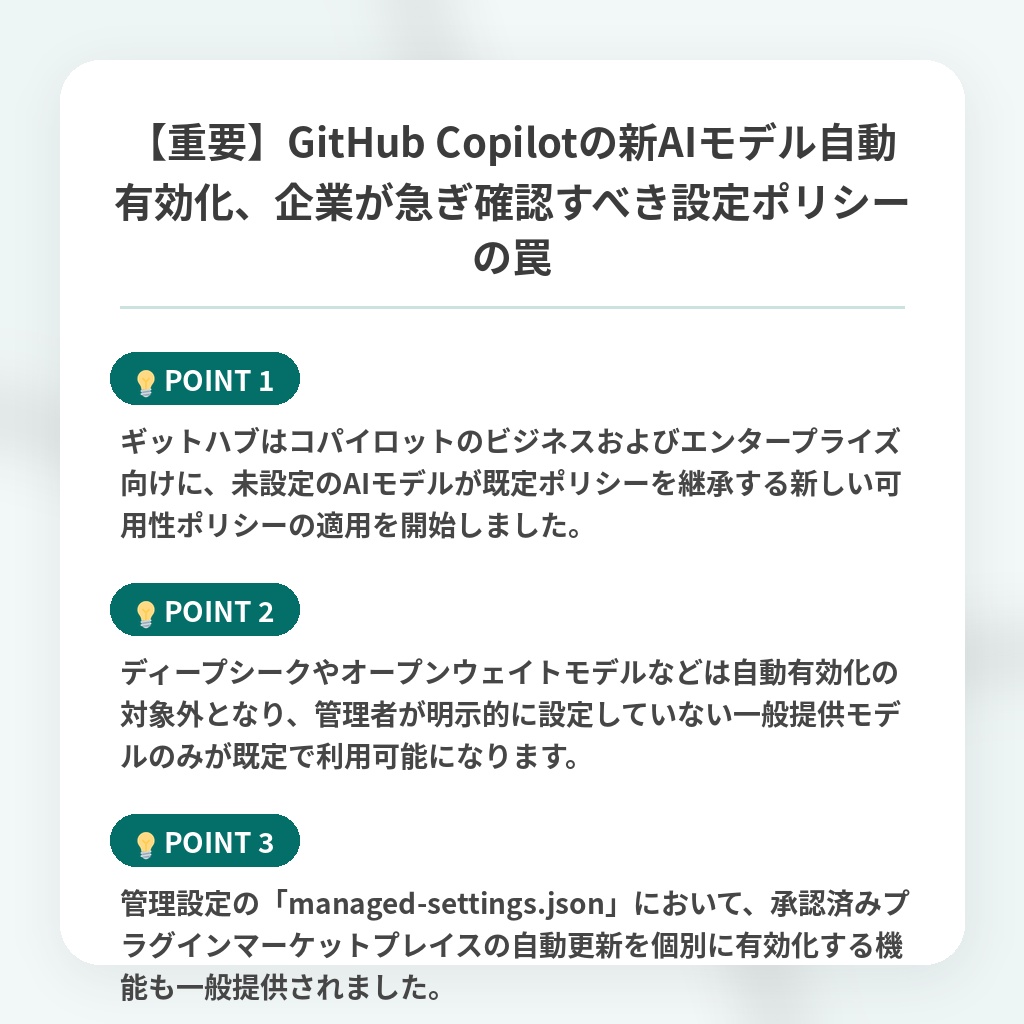
- ギットハブはコパイロットのビジネスおよびエンタープライズ向けに、未設定のAIモデルが既定ポリシーを継承する新しい可用性ポリシーの適用を開始しました。
- ディープシークやオープンウェイトモデルなどは自動有効化の対象外となり、管理者が明示的に設定していない一般提供モデルのみが既定で利用可能になります。
- 管理設定の「managed-settings.json」において、承認済みプラグインマーケットプレイスの自動更新を個別に有効化する機能も一般提供されました。
GitHubコパイロットとAIモデルの統括管理に関する分析・
今回のポリシー変更は、生成AIの急速な進化による「モデル管理の肥大化」に対処するための必然的なアプローチです。
個別管理からデフォルトポリシーによる一括統括への移行は、企業のガバナンス体制に新たな負担を強いることになります。
今後は、オープンウェイトモデルやデータ保持対象外の例外処理をいかに的確に把握し、セキュリティと利便性を両立させるかが組織の大きな課題となります。
長期的には、AIガバナンス自体が人間の手動設定からAIエージェントによる自律的なコンプライアンス監視へとシフトしていくと予測されます。
※おまけクイズ※
Q. ギットハブがコパイロットビジネスおよびコパイロットエンタープライズを対象に適用を開始したのはどれ?
1. すべてのオープンウェイトモデルの強制削除ポリシー
2. リリースされたモデルの既定の可用性ポリシーの段階的な適用
3. プラグインマーケットプレイスの完全閉鎖ポリシー
ここを押して正解を確認
正解:2. リリースされたモデルの既定の可用性ポリシーの段階的な適用
解説:記事の概要および注目ポイントにある通り、ギットハブはコパイロットビジネスおよびエンタープライズを対象に、リリースされたモデルの既定の可用性ポリシーの段階的な適用を開始しました。
まとめ
GitHub Copilotのモデル管理ポリシーの変更により、今後は未設定のAIモデルが既定で利用可能となります。管理者の負担増は気掛かりですが、セキュリティと利便性のバランスを取る良い機会になりそうですね。オプトインを維持したい企業は、早めの設定確認をおすすめします。
関連トピックの詳細はこちら