【注意】コマンドプロンプトに貼り付け厳禁!クリックフィックス型マルウェアの恐怖
クリックフィックス被害拡大のニュース概要
クリックフィックスと呼ばれるサイバーセキュリティの脅威が世界中で急増しています。
これは偽のウェブサイトやハッキングされたサイトを利用してユーザーをだます手口です。
画面に表示されたロボットではないことの確認などをクリックすると指示が現れます。
ユーザーが指示に従ってウィンドウズのコマンドプロンプトやマックのターミナルに文字列を貼り付ける仕組みです。
エンターキーを押すと情報窃盗マルウェアが瞬時にインストールされてしまいます。
パスワードやログイン中のアカウント情報、仮想通貨ウォレットなどがすぐに盗み出されます。
端末のシステムに直接働きかけるためアンチウイルスソフトなどの防御をすり抜けてしまいます。
最近の事例ではハッカーがレディット上でエイチビーオーマックスの公式広告アカウントを乗っ取りました。
本物そっくりの偽広告を数百件も投稿してユーザーに自らハッキングを行わせる誘導を行いました。
レディット側は問題のアカウントをロックして広告を削除したと発表しています。
一般のユーザーがコマンドプロンプトやターミナルを使用する機会は通常ありません。
企業側でこれらの機能へのアクセスを制限することなどが被害を防ぐ有効な対策となります。
コマンドプロンプト悪用の注目ポイント
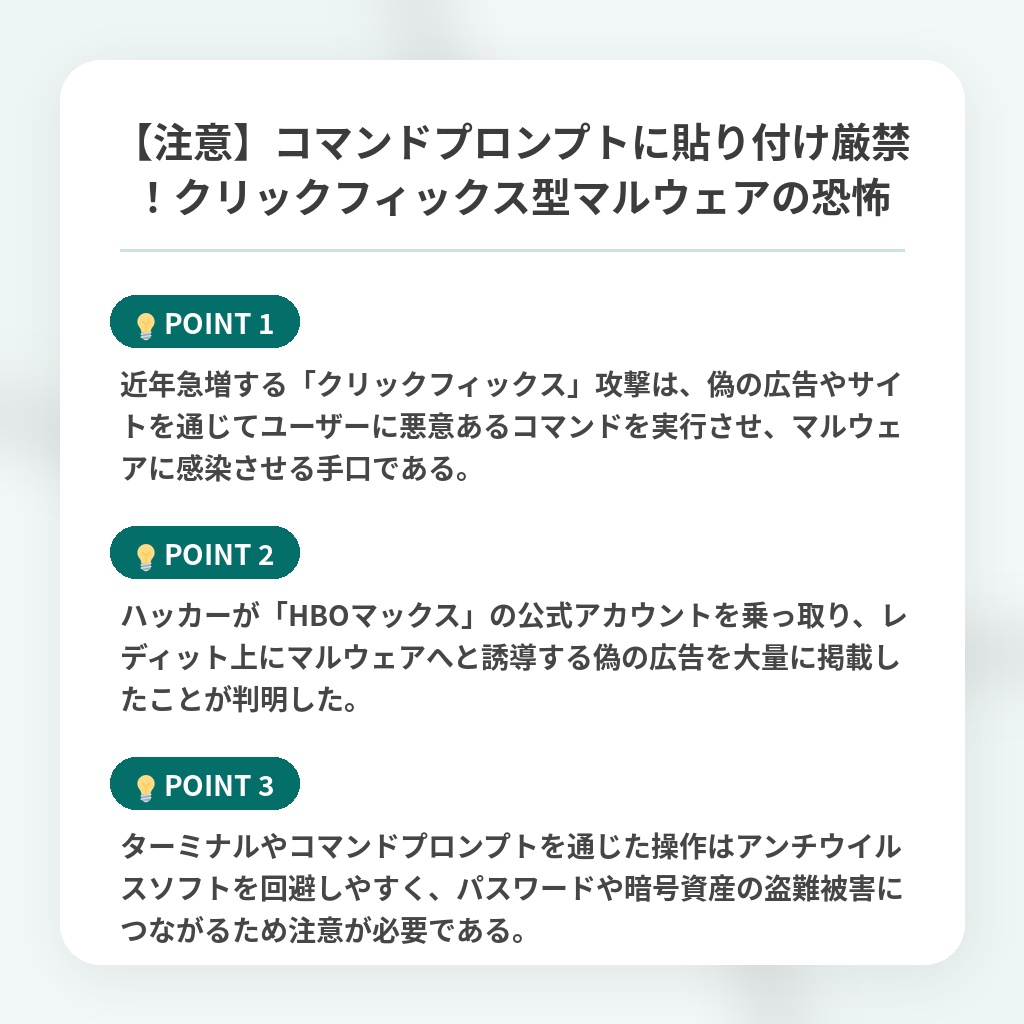
- 近年急増する「クリックフィックス」攻撃は、偽の広告やサイトを通じてユーザーに悪意あるコマンドを実行させ、マルウェアに感染させる手口である。
- ハッカーが「HBOマックス」の公式アカウントを乗っ取り、レディット上にマルウェアへと誘導する偽の広告を大量に掲載したことが判明した。
- ターミナルやコマンドプロンプトを通じた操作はアンチウイルスソフトを回避しやすく、パスワードや暗号資産の盗難被害につながるため注意が必要である。
新種マルウェア脅威の分析・解説
今回のクリックフィックスの台頭は、従来の脆弱性を突く攻撃から、ユーザーの心理的な隙や行動を巧みに利用するソーシャルエンジニアリングへのパラダイムシフトを象徴しています。
特に信頼性の高いプラットフォームの公式アカウントが乗っ取られた点は、サプライチェーン攻撃の新たな脆弱性を露呈させたと言えます。
今後は、OSのコマンド実行環境へのアクセスを動的に制限するゼロトラストなセキュリティアーキテクチャの導入が、企業だけでなく一般消費者向けOSの標準機能としても不可欠になるでしょう。
ユーザー教育の限界が浮き彫りになった今、システム自体がユーザーの「自爆行為」を検知して遮断する自律的な防御機構の実装へと、業界の潮流が急速にシフトすると予測されます。
※おまけクイズ※
Q. 記事で言及されている「クリックフィックス」攻撃において、ユーザーがマルウェアに感染するきっかけとなる操作はどれか?
ここを押して正解を確認
正解:ウィンドウズのコマンドプロンプトやマックのターミナルに文字列を貼り付けて実行する
解説:記事によると、偽サイト等での確認作業をクリックした後の指示に従い、コマンドプロンプトやターミナルに文字列を貼り付けてエンターキーを押すことで、情報窃盗マルウェアがインストールされる仕組みになっています。
まとめ
近年急増している「クリックフィックス」は、巧妙な手口でユーザー自らに悪意あるコマンドを実行させる厄介な脅威です。公式アカウントさえ乗っ取られる事例を見ると、私たちも他人事ではないと痛感させられますね。今後は、システムの自律的な防御機能の強化が不可欠になりそうです。日常のネット利用では「怪しいコマンドの実行を促す画面には絶対に従わない」という意識を常に持って、大切な情報をしっかりと守っていきましょう。
関連トピックの詳細はこちら