【注意】WordPress脆弱性:修正版公開からわずか5時間で攻撃観測!今すぐアップデートを
WordPress重大脆弱性のニュース概要
ワードプレスの重大な脆弱性であるシーブイイー二〇二六八七九〇二を狙った悪用攻撃が、修正版の公開からわずか数時間後に観測されたことが明らかになりました。
この脆弱性はワードプレスのテンプレート処理におけるパストラバーサルに関するものであり、認証なしでローカルのピーエイチピーファイルを読み込まれるおそれがあります。
特定のサーバー環境やテーマ構成が満たされると、リモートコード実行や不正なファイルの書き込みへと発展する危険性があります。
セキュリティ企業による観測では、パッチの公開から五時間以内に脆弱性の有無を調べる偵察活動が確認されました。
翌日には攻撃トラフィックが急増し、攻撃者が制御するピーエイチピーファイルをサーバー上に書き込もうとする実際の攻撃へと発展しています。
ワードプレスは最新の修正版であるバージョン七点一二および各旧ブランチ向けにバックポートされた修正版を公開しています。
管理者は直ちに最新版へアップデートを適用するとともに、不審なアクセスのログや身に覚えのないファイルが作成されていないかを確認することが強く求められています。
WordPress脆弱性攻撃の注目ポイント
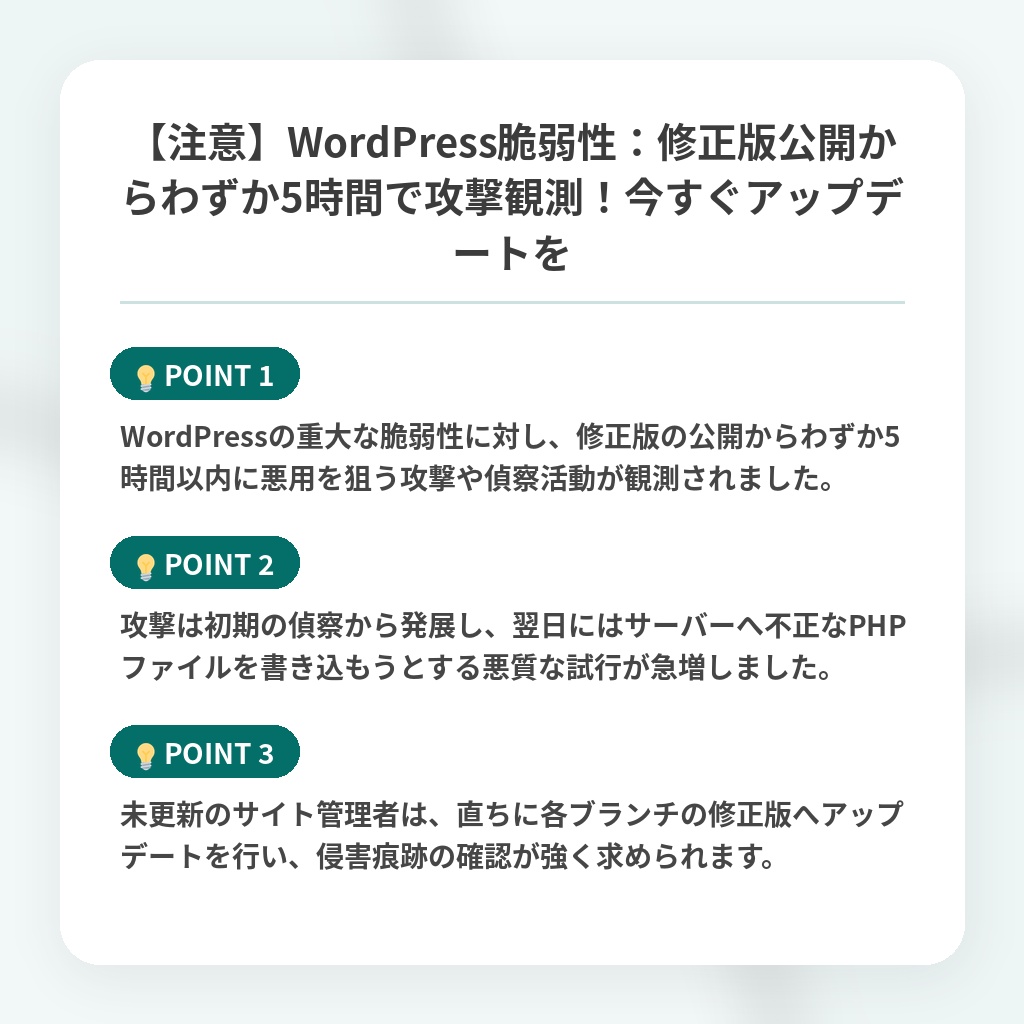
- WordPressの重大な脆弱性に対し、修正版の公開からわずか5時間以内に悪用を狙う攻撃や偵察活動が観測されました。
- 攻撃は初期の偵察から発展し、翌日にはサーバーへ不正なPHPファイルを書き込もうとする悪質な試行が急増しました。
- 未更新のサイト管理者は、直ちに各ブランチの修正版へアップデートを行い、侵害痕跡の確認が強く求められます。
WordPressアップデート遅れの分析・解説
今回の事案の本質は、オープンソースエコシステムが抱える「パッチの公開がそのまま攻撃者の武器庫を充実させる」という構造的なジレンマにあります。
修正プログラムの差分解析からわずか数時間で攻撃コードが生成された事実は、サイバー犯罪グループの自動化と高度化がすでに人間の対応スピードを完全に超越していることを示しています。
もはやソフトウェアの脆弱性は公開された瞬間から極めて高い確率で悪用される前提で考えるべきであり、従来のセキュリティ対策のタイムラインは機能不全に陥っています。
今後、主要なオープンソースプラットフォームやエコシステムでは、パッチのリリースと同時に自動的に仮想パッチやWAFルールが適用されるインフラの自動防衛が標準化されると予測されます。
さらに、サプライチェーン全体でゼロデイ攻撃と同等のスピード感を持ったセキュリティオーケストレーションが求められるようになるため、管理者の手動介入を前提とした運用モデルは急速に淘汰されていくはずです。
※おまけクイズ※
Q. 修正版の公開からどれくらいの時間で悪用を狙う攻撃や偵察活動が観測されましたか?
ここを押して正解を確認
正解:5時間以内
解説:記事の概要および注目ポイントにおいて、修正版の公開からわずか5時間以内に脆弱性の有無を調べる偵察活動や攻撃が観測されたと述べられています。

まとめ
WordPressの重大な脆弱性に対し、修正版の公開からわずか数時間で攻撃が観測されました。パッチ公開が攻撃者の迅速なコード生成につながる現代の脅威スピードには驚かされますが、管理者の手動対応を待つモデルはもはや限界です。今後は自動防衛インフラの標準化が急務といえます。サイト運営者の皆さまは、被害を防ぐためにも直ちに最新版へのアップデートをお願いいたします。
関連トピックの詳細はこちら