【注意】過去最大規模のマイクロソフトセキュリティ更新プログラム公開、悪用される脆弱性に急ぎ対策を
マイクロソフトのセキュリティ更新プログラムのニュース概要
マイクロソフトは過去最大規模となる月例セキュリティ更新プログラムを公開しました。
Windowsシェルの脆弱性では実際の攻撃での悪用が確認されており迅速な対応が求められます。
アウトルックの閲覧ウィンドウ経由で悪用されるリモートコード実行の脆弱性にも修正が入りました。
AIを活用したコード解析により脆弱性の発見件数が大幅に増加しています。
エクスチェンジサーバーやドメインコントローラーなど関連製品の更新も重要です。
ウィンドウズテンは拡張セキュリティ更新プログラムの手続きや利用状況の確認が必要です。
ウィンドウズイレブンの対象バージョンでは新しいバージョンへの自動配信なども案内されています。
サポート期限を迎えたサーバーやオフィス製品については移行計画の確認が必要です。
管理者は利用状況に応じた優先順位をつけて速やかに更新や対策を進めることが重要です。
脆弱性とアップデートの注目ポイント
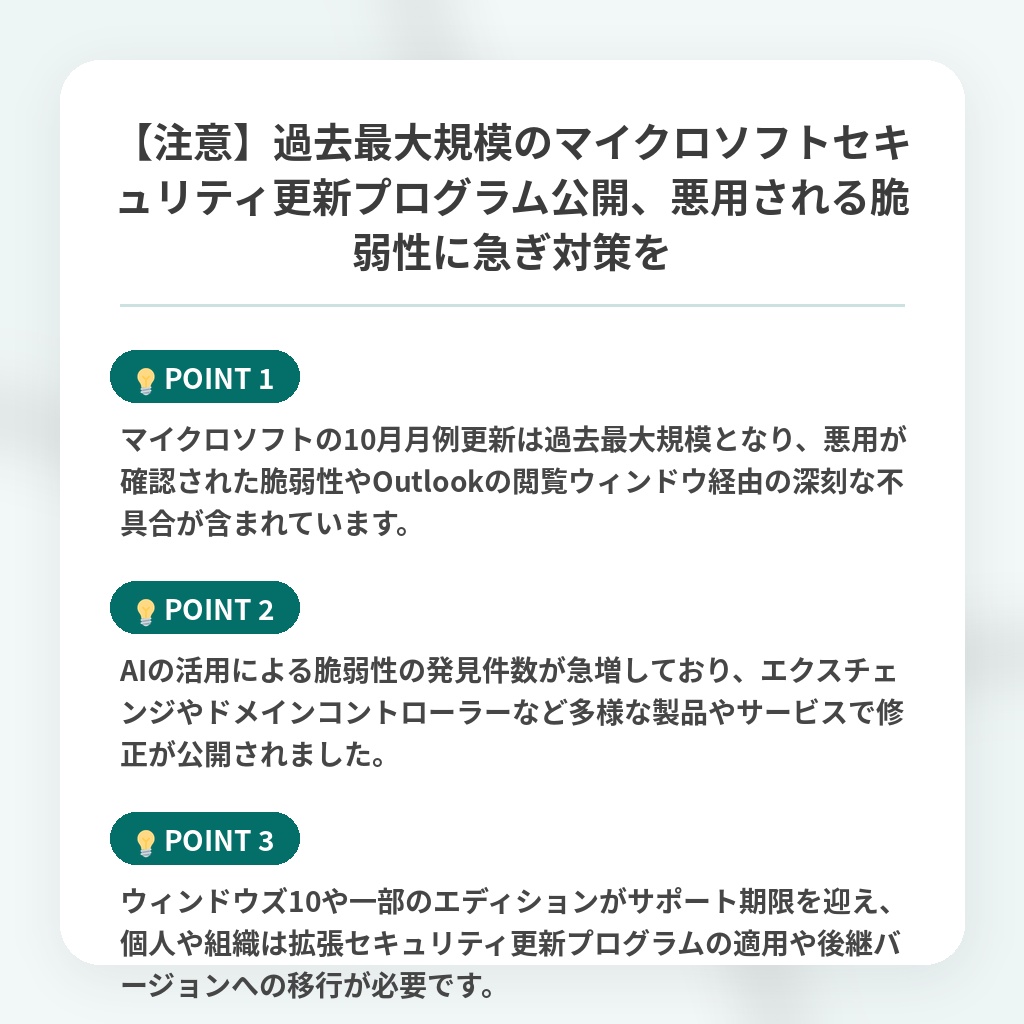
- マイクロソフトの10月月例更新は過去最大規模となり、悪用が確認された脆弱性やOutlookの閲覧ウィンドウ経由の深刻な不具合が含まれています。
- AIの活用による脆弱性の発見件数が急増しており、エクスチェンジやドメインコントローラーなど多様な製品やサービスで修正が公開されました。
- ウィンドウズ10や一部のエディションがサポート期限を迎え、個人や組織は拡張セキュリティ更新プログラムの適用や後継バージョンへの移行が必要です。
次世代セキュリティ運用の分析・解説
今回の月例セキュリティ更新プログラムにおいて特筆すべき点は、AIの活用による脆弱性の発見件数の激増という、セキュリティ運用のパラダイムシフトが現実のものとなったことです。
手動解析の限界を突破したAIの導入は、防御側に圧倒的なスピードと網羅性をもたらす一方で、管理者が精査すべき対象を爆発的に増加させるという新たなジレンマを生み出しています。
今後は、単なるパッチの適用作業だけでなく、AIが生成する膨大な脆弱性情報の中から真にリスクの高い脅威を瞬時に選別する、高度なトリアージ能力が組織のセキュリティを左右します。
さらに、サポート期限を迎えるOSや製品の移行問題と相まって、IT管理者のリソースは極限まで逼迫することが確実視されています。
今後は、人間の直感に頼った属人的な運用から脱却し、AIの脅威インテリジェンスを自動連携させた次世代型の脆弱性管理体制への移行が、すべての企業にとって急務となります。
※おまけクイズ※
Q. 記事の中で言及されている、今回の脆弱性の発見件数が大幅に増加した主な要因は何ですか?
ここを押して正解を確認
正解:AIを活用したコード解析
解説:記事の概要および注目ポイント、分析・解説において、AIの活用による脆弱性の発見件数の激増(急増)について言及されています。
まとめ
マイクロソフトの月例更新は過去最大規模となり、実際の攻撃に悪用された脆弱性や深刻な不具合が含まれています。AI活用による脆弱性発見の急増など、管理者の負担は増すばかりです。セキュリティを守るためにも、迅速なアップデートと計画的なシステム移行を一緒に進めていきましょう。
関連トピックの詳細はこちら