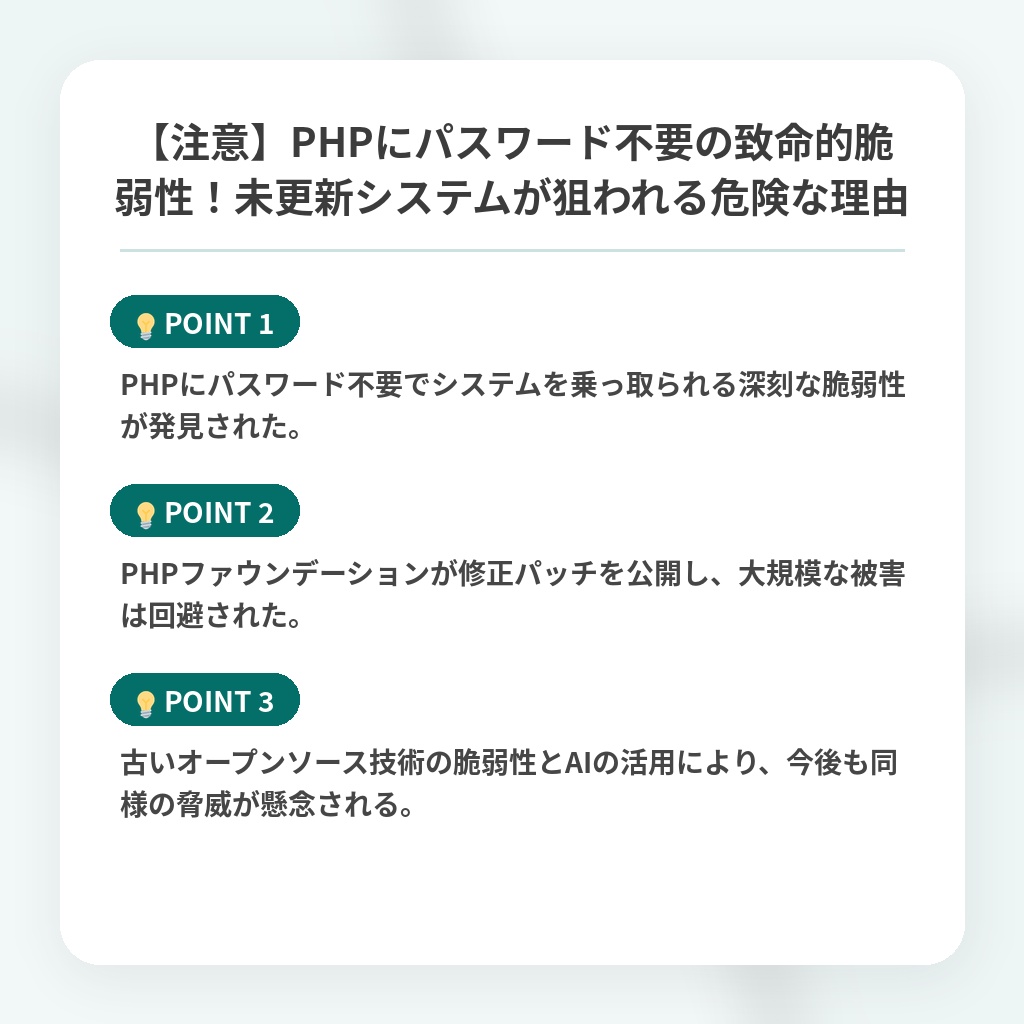
【注意】PHPにパスワード不要の致命的脆弱性!未更新システムが狙われる危険な理由
PHPの脆弱性に関するセキュリティニュース概要
ウェブ開発言語のPHPに二つの深刻な脆弱性が発見され世界中のシステムに大きな衝撃を与えました。
脆弱性はピエイチピーツーシェルと名付けられ認証なしでサーバーへの侵入やデータの改変を可能にする危険なものです。
PHP財団は直ちに修正プログラムを公開し主要企業とも連携して大規模な被害の発生を防ぐことに成功しました。
しかし世界中の未だに更新されていない多くのシステムやレガシー技術が依然としてハッキングの標的になるリスクを抱えています。
専門家はAI技術の台頭が今後も新たな脆弱性の発見を加速させると警告しておりセキュリティ対策の重要性が改めて浮き彫りになりました。
PHPの脆弱性とセキュリティ対策の注目ポイント
- PHPにパスワード不要でシステムを乗っ取られる深刻な脆弱性が発見された。
- PHPファウンデーションが修正パッチを公開し、大規模な被害は回避された。
- 古いオープンソース技術の脆弱性とAIの活用により、今後も同様の脅威が懸念される。
PHPの脆弱性が示すセキュリティリスクの分析・解説
今回の事件の核心は、オープンソース文化を長年支えてきたレガシーコードの構造的限界が、ついに限界点を迎えたという点にあります。
無償で公開されてきた基盤技術に対して、適切なリソースやセキュリティ監査が投資されないまま世界中のインフラとして肥大化した歪みが、今回の脆弱性を生み出しました。
今後は生成AIの進化によって、人間が見落としてきた古いコードに潜む致命的な欠陥が次々と暴き出されることが確実視されます。
企業はレガシーシステムの維持コストを見直すだけでなく、メモリ安全性の高い言語への移行やサプライチェーン全体のセキュリティ再構築を急務として迫られることになります。
※おまけクイズ※
Q. 記事の中で言及されている、PHPに発見された深刻な脆弱性の名称は?
ここを押して正解を確認
正解:ピエイチピーツーシェル
解説:記事の序盤で言及されています。
まとめ
PHPに深刻な脆弱性が発見され、一時は世界中に大きな衝撃が走りましたが、迅速なパッチ公開により大規模な被害が回避されたのは不幸中の幸いでした。しかし、古いシステムには依然としてリスクが残っており、AIの進化によって同様の脅威は今後さらに増加することが予想されます。私たちも日頃から利用するシステムの安全性を今一度見直し、早めのアップデートを心がけていきましょう。
関連トピックの詳細はこちら