AIと大規模言語モデルを悪用する侵入テスト基盤「ARTEX」の脅威と対策
ARTEXと大規模言語モデルによる攻撃の概要
連邦捜査局は、犯罪者や国家と連携する攻撃者が、AIを使った侵入テスト基盤であるARTEXを悪用していると警告しました。
開発者がリポジトリの公開を停止したにもかかわらず、派生版やコピーが流通し続けています。
この基盤はマルチエージェントシステムとして動作し、外部のLLMと接続して自動で攻撃手順を計画・実行します。
SQLインジェクションやサーバーサイドリクエストフォージェリなどの既存の攻撃手法を連続して実行し、標的の選定から短時間でクラウドの特権アクセスを取得する事例が確認されています。
中国やカンボジアを拠点とする攻撃集団が、金融機関やクラウドサービスに関連するアプリケーションの認証情報を悪用して不正アクセスを試みています。
国内外の組織で公開された管理コンソールや関連ファイルが多数確認されており、サプライチェーン全体でのリスクが高まっています。
連邦捜査局やセキュリティ企業は、公開アプリケーションの棚卸しや最小権限の原則の適用を促しています。
また、大規模言語モデルへの不審な通信やAPIの利用料の異常、インターネットに露出した環境の点検が求められています。
ARTEXの悪用手口と変更点における注目ポイント
- 米連邦捜査局(FBI)は、AIを使った侵入テスト基盤「ARTEX」の悪用により、クラウドの特権アクセスが短時間で取得されると警告した。
- 開発者がGitHubでの公開を停止した後も、派生版やコピー、商用版が流通し、中国関連集団などがMicrosoft 365テナントや金融組織を標的に悪用している。
- FBIは、公開システムの棚卸し、アプリケーションに与えた最小権限の適用、不審な大規模言語モデル(LLM)への通信やAPI利用料の監視を促している。

ARTEXおよびAI活用の背景に関する分析・解説
米連邦捜査局は、AIを用いた侵入テスト基盤「ARTEX」が悪用されていると警告しました。
開発者がリポジトリの公開を停止したものの、派生版やコピーが流通しています。
ARTEXはGo言語によるマルチエージェントシステムであり、外部のLLMと接続して動作します。
SQLインジェクションやサーバーサイドリクエストフォージェリ、Kerberoastingなどの既存の攻撃手法を連続して実行します。
中国やカンボジアを拠点とする攻撃集団が、クラウドサービスの認証情報を悪用して不正アクセスを試みる事例が確認されています。
国内外の組織で公開された管理コンソールや関連ファイルが多数確認されており、サプライチェーン全体の組織が対象です。
適用条件として、公開アプリケーションの棚卸し、最小権限の原則の適用、LLMへの不審な通信やAPIの利用料の異常の点検が求められます。
まとめ
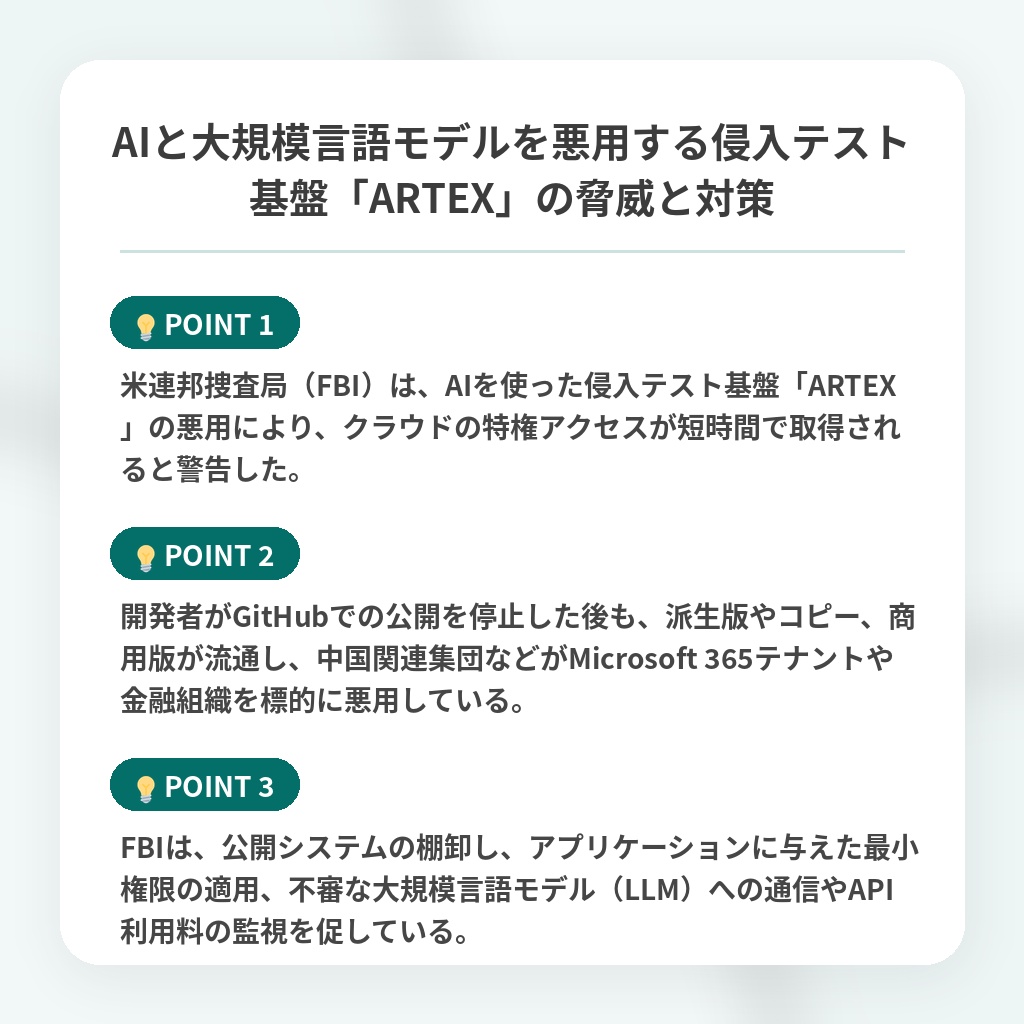
米連邦捜査局(FBI)は、AIを活用した侵入テスト基盤「ARTEX」の悪用について警告を発しました。開発者が公開を停止した現在も派生版やコピーが流通しており、外部LLMと接続したマルチエージェントシステムによって、短時間でクラウドの特権アクセスが取得される事例が確認されています。利用条件として、公開アプリケーションの棚卸しや最小権限の原則の適用、LLMへの不審な通信やAPI利用料の監視が必要です。
関連トピックの詳細はこちら

出典・確認日
参照元:財経新聞:FBI、AI侵入テスト基盤「ARTEX」の悪用を警告―3時間未満で特権アクセスを得た例も
元記事公開日時:2026-11-17T17:49:30+09:00/参照元確認日:2026-11-18