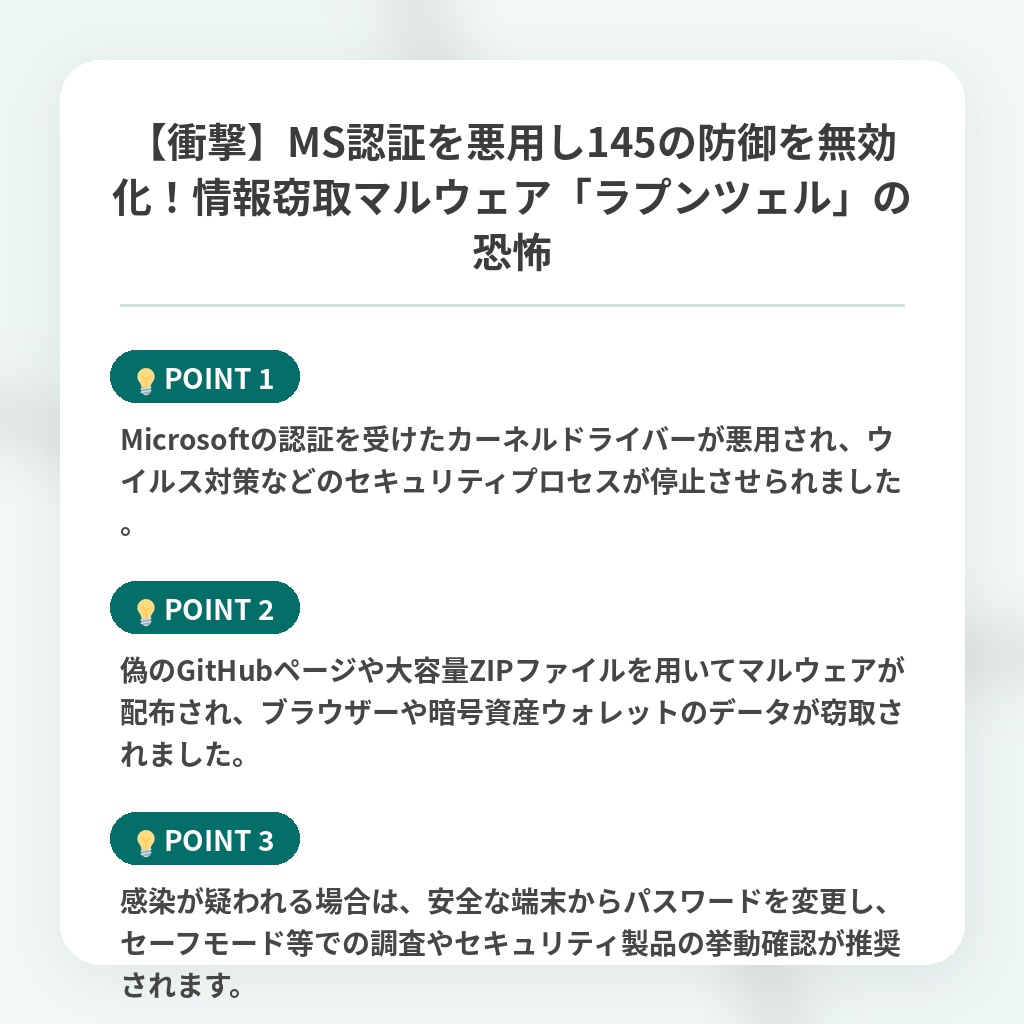
【衝撃】MS認証を悪用し145の防御を無効化!情報窃取マルウェア「ラプンツェル」の恐怖
正規認証を悪用する情報窃取マルウェア「ラプンツェル」のニュー
ウィンドウズ向けの情報窃取マルウェアであるラプンツェルを配布する攻撃活動が確認されました。
この攻撃ではマイクロソフトから正規に認証を受けたドライバーが悪用されています。
攻撃者はBYOVDと呼ばれる手法を用い、セキュリティ製品に関連する145のプロセスを強制終了させます。
これにより通常の検査や保護機能を迂回し、端末の防御機能を無効化します。
主な感染経路としては検索結果に表示される偽のギットハブページが使われていました。
偽サイトから大容量のZIPファイルをダウンロードさせることで、セキュリティ製品の自動解析を回避します。
ファイルに含まれる正規の実行ファイルを利用したDLLサイドローディングにより管理者権限を獲得します。
権限を得た後、標的プロセスの停止を経てラプンツェルを実行させます。
ラプンツェルはブラウザの認証情報や暗号資産ウォレットのデータなどを収集し外部へ送信します。
感染が疑われる場合は、安全な別の端末から各種パスワードを変更するなどの対応が求められます。
偽サイトによる拡散と情報窃取マルウェアの防御策の注目ポイント
- Microsoftの認証を受けたカーネルドライバーが悪用され、ウイルス対策などのセキュリティプロセスが停止させられました。
- 偽のGitHubページや大容量ZIPファイルを用いてマルウェアが配布され、ブラウザーや暗号資産ウォレットのデータが窃取されました。
- 感染が疑われる場合は、安全な端末からパスワードを変更し、セーフモード等での調査やセキュリティ製品の挙動確認が推奨されます。
正規署名悪用マルウェアが迫るセキュリティモデル変革の分析・解
本件の本質的な脅威は、セキュリティの根幹である「オペレーティングシステムの正規認証」が逆手に取られ、防御機構そのものが内部から崩壊させられる点にあります。
静的なハッシュ値や署名の有無に依存する従来のセキュリティモデルは完全に機能不全に陥っており、業界は抜本的なパラダイムシフトを迫られています。
今後は、OSのカーネル層における挙動監視の高度化や、ゼロトラスト思想に基づいたエンドポイントの動的検証が不可欠な基準へと進化していくと予測されます。
※おまけクイズ※
Q. 記事で言及されている情報窃取マルウェア「ラプンツェル」の主な感染経路として使用されていたのはどれ?
ここを押して正解を確認
正解:検索結果に表示される偽のGitHubページ
解説:記事の序盤および注目ポイントで言及されています。
まとめ
OSの正規認証ドライバーが悪用され、セキュリティ機能を無効化するマルウェア「ラプンツェル」の被害が確認されました。偽のGitHubなど巧妙な手法で感染し、重要な個人情報を盗み取ります。信頼できる認証すら突破される手口は非常に脅威であり、従来の防御モデルの限界を感じます。今後はゼロトラスト思想に基づく動的な監視技術の普及に期待したいところです。私達も日頃の警戒を怠らないようにしましょう。
関連トピックの詳細はこちら