【衝撃】AIがアプリから24件の脆弱性を発見、ウィキペディア等に潜む危険な不備とは
AIを活用したアプリの脆弱性発見ニュース概要
ギットハブ・セキュリティ・ラボの研究者であるケビン・スタビングス氏は、AIを活用したアンドロイド向けアプリの監査により、二十四件の脆弱性を発見して報告しました。
監査にはオープンソースのツールであるタスクフロー・エージェントが使用され、大規模言語モデルに調査手順を定義して脆弱性の候補を探索しました。
具体例として、地図アプリのオスマンドにおける位置情報に関する問題や、アンドロイド版ウィキペディアにおける認証情報に関する問題が示されました。
オスマンドでは、外部から送られたデータを利用して地図タイルの読み込み先を攻撃者のサーバーに変更できる問題があり、移動履歴などが取得されるおそれがありました。
ウィキペディアでは、リンクやクッキーを処理する際のドメイン判定に不備があり、細工されたリンクによってアカウントに影響が及ぶ可能性が指摘されました。
これらの問題はいずれもすでに修正されており、利用者には更新の確認が呼びかけられています。
大規模言語モデルによる監査では条件の見落としが発生する場合もあるため、候補の検証や深刻度の判断には専門的な知識を持つ研究者が深く関与しています。
タスクフロー・エージェントや監査手順のソースコードは一般に公開されており、開発やセキュリティの現場における活用が期待されています。
AIとアプリ監査における24件の注目ポイント
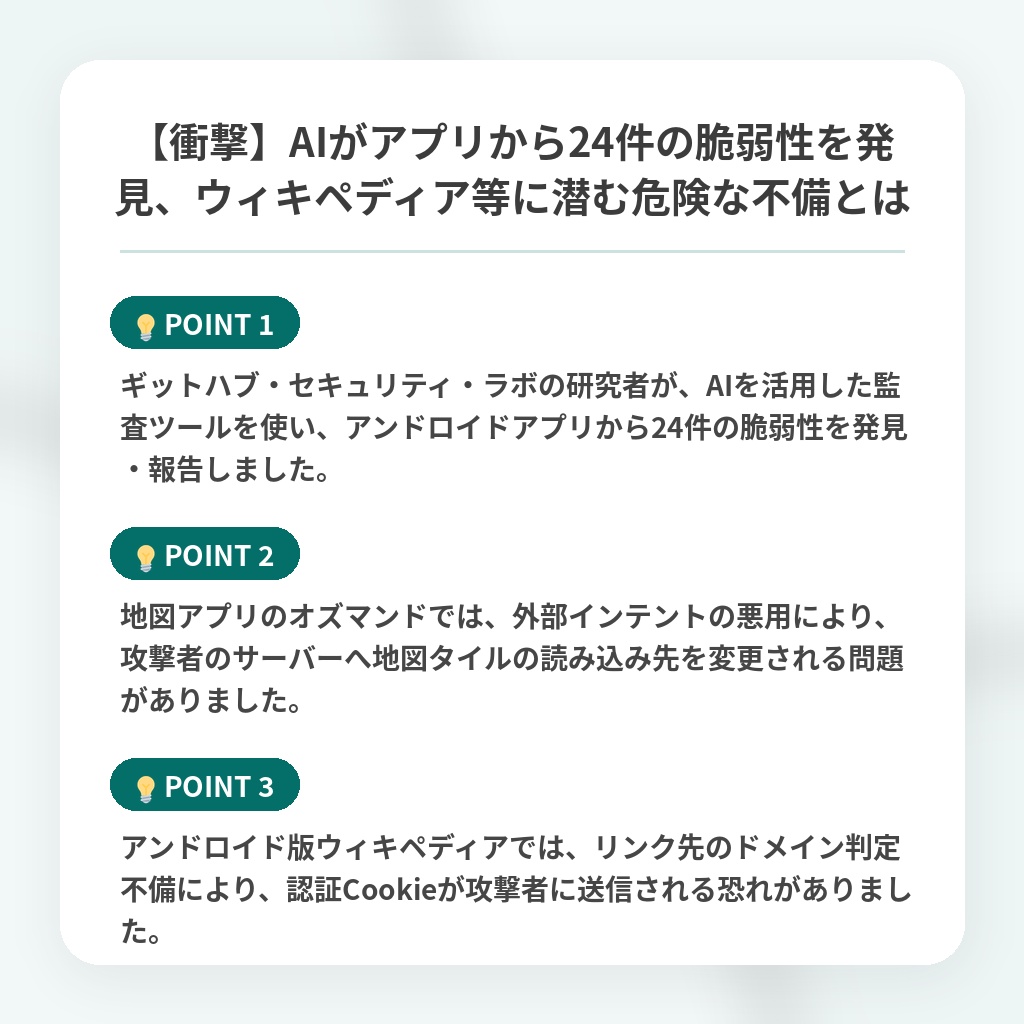
- ギットハブ・セキュリティ・ラボの研究者が、AIを活用した監査ツールを使い、アンドロイドアプリから24件の脆弱性を発見・報告しました。
- 地図アプリのオズマンドでは、外部インテントの悪用により、攻撃者のサーバーへ地図タイルの読み込み先を変更される問題がありました。
- アンドロイド版ウィキペディアでは、リンク先のドメイン判定不備により、認証Cookieが攻撃者に送信される恐れがありました。

AIアプリ監査がもたらすセキュリティの分析・解説
今回の成果の本質は、AIエージェントによる脆弱性探索の自動化が、専門家の知見を補完する実用段階に達した点にあります。
従来の人手によるソースコードレビューのボトルネックをAIが劇的に解消し、これまで見過ごされてきた複雑な不備の特定を可能にしました。
今後は、開発ライフサイクルの初期段階からAI監査が組み込まれ、ゼロデイ脆弱性の発見と修正のスピードが飛躍的に加速するパラダイムシフトが起きます。
セキュリティ人材の不足が深刻化する現場において、人間のエンジニアはAIが抽出した候補の高度な検証や判断に特化する体制へと移行していくと予測されます。
※おまけクイズ※
Q. 記事の中で、AIを活用したアンドロイド向けアプリの監査に使用されたオープンソースのツールは何?
ここを押して正解を確認
正解:タスクフロー・エージェント
解説:記事の序盤で言及されています。
まとめ
AIを活用した監査ツールによって、Androidアプリから多数の脆弱性が発見されました。AIによる自動化が実用段階に入り、セキュリティ対策の大きな転換点になりそうですね。人材不足が叫ばれる現場において、私たちの安全なデジタル生活を支える強力な味方として、今後のさらなる技術活用に期待していきましょう。アプリの最新化も忘れずに行いたいですね。
関連トピックの詳細はこちら