【注意】macOSの脆弱性で緊急アップデート!悪用の影、今すぐ確認すべきこと
macOS脆弱性修正アップデートのニュース概要
アップルは、マックオーエス・タホのバージョン二六点七点一とマックオーエス・セコイアのバージョン一五点八点一を公開しました。
これは、コアグラフィックスにおける脆弱性であるシーブイイー二〇二六の八六九五〇を修正するためのものです。
細工されたファイルを処理することで任意のコードが実行されるおそれがあり、アップルはすでに特定の個人を狙った高度な攻撃に悪用された可能性があるとの報告を把握しています。
この脆弱性はメタ・プロダクト・セキュリティによって報告されました。
対象となるマックの利用者は、速やかにアップデートを適用することが推奨されています。
コアグラフィックスは図形や画像の描画に使われる仕組みであり、今回の修正では境界の確認処理が改善されました。
過去にも類似の脆弱性が標的型攻撃やスパイウェアの侵入に悪用された事例が存在します。
マックの利用者はシステム設定のソフトウェアアップデートから更新プログラムを確認し、利用中のオペレーティングシステムに応じた最新バージョンを適用する必要があります。
macOS脆弱性と迅速なアップデートの注目ポイント
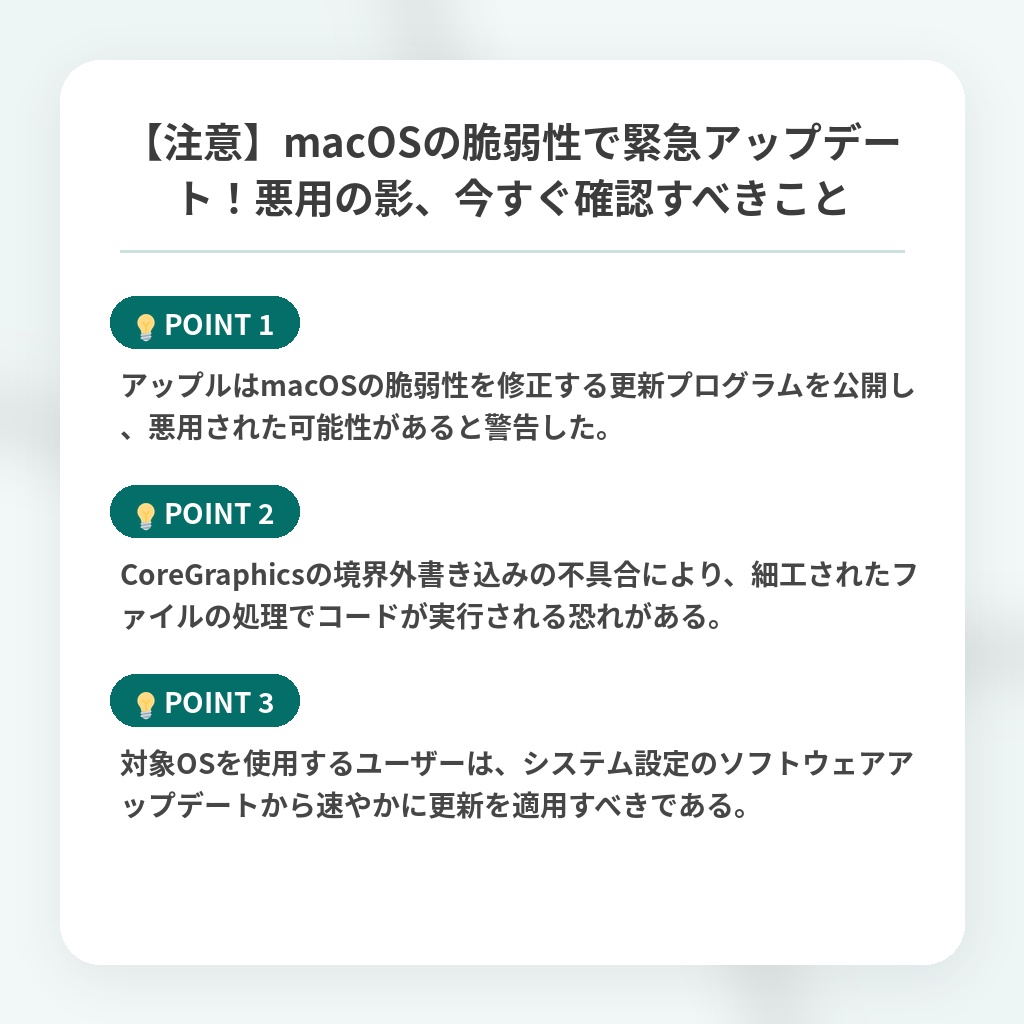
- アップルはmacOSの脆弱性を修正する更新プログラムを公開し、悪用された可能性があると警告した。
- CoreGraphicsの境界外書き込みの不具合により、細工されたファイルの処理でコードが実行される恐れがある。
- 対象OSを使用するユーザーは、システム設定のソフトウェアアップデートから速やかに更新を適用すべきである。
macOSアップデートを巡るセキュリティの分析・解説
今回のゼロデイ脆弱性の発見と迅速な修正は、現代のサイバーセキュリティにおけるエコシステムの構造的変化を象徴しています。
特筆すべきは、ライバル企業であるメタのセキュリティ部門がこの深刻な不備を検出し、アップルへ報告している点です。
これは、もはや個別企業の防衛力だけでは高度化する標的型攻撃を防ぎきれないという危機感の表れであり、業界全体で脅威情報を共有する協調体制へのパラダイムシフトが本格化していることを示しています。
今後は、プラットフォームの垣根を超えたオープンな脆弱性共有が標準化されるでしょう。
一方で、国家関与が疑われるスパイウェア等の脅威は巧妙化を極めており、今後はエンドポイント単体のパッチ適用にとどまらない、より網羅的なゼロトラスト環境の構築がすべての組織と個人に急務となります。
※おまけクイズ※
Q. 記事内で言及されている脆弱性をアップルへ報告したのはどこか?
ここを押して正解を確認
正解:メタ・プロダクト・セキュリティ
解説:ライバル企業であるメタのセキュリティ部門がこの脆弱性を検出し、アップルへ報告しています。
まとめ
アップルが公開したmacOSの緊急アップデートは、すでに悪用が確認されている深刻な脆弱性への対応であり、対象ユーザーは速やかな更新が必要です。驚くべきことに、ライバル企業であるMetaの部門がこの不備を発見・報告しており、業界全体で脅威に立ち向かう協調体制の重要性が浮き彫りになりました。個人でも組織でも、今後はこうした迅速なパッチ適用に加え、より一層高度なセキュリティ意識を持つことが求められますね。
関連トピックの詳細はこちら