【注意】メタのAI「ミューズ」に深刻な脆弱性!会話履歴が丸見えになる恐怖のゴーストシェア問題
メタのAI「ミューズ」に見つかった脆弱性のニュース概要
メタのAIアシスタントであるミューズにおいて、共有リンクが誰でも容易に発見できる仕様上の問題がセキュリティ企業の研究者によって指摘されました。
問題の原因は、共有リンクのサブドメイン部分に会話のタイトルが含まれている仕様にあり、公開されているDNSの検索サービスを用いることで簡単にURLが特定される状態になっていました。
研究者はこの現象をゴーストシェアと名付け、リンクを直接共有されていない第三者でもアクセス可能であると警鐘を鳴らしました。
発見者は十月八日にメタのバグ報奨金プログラムを通じて報告を行いましたが、直ちには返信が得られなかったと述べています。
この指摘を受けてメタは、報告内容を精査して共有リンクの仕組みの見直しを検討するため、該当する共有機能を一時的に停止する対応を取りました。
ミューズはアップルのアップストアで上位を獲得するほどの人気を集め、ユーザーの多様なアカウントへのアクセス権を必要とする高度な機能を持つアシスタントです。
しかし、これまでにゼロデイ脆弱性が発見された経緯もあり、ユーザーの膨大な個人情報やアカウント権限を預かるプラットフォームとしての安全性に対して改めて疑問の声が上がっています。
メタのAI「ミューズ」における脆弱性の注目ポイント
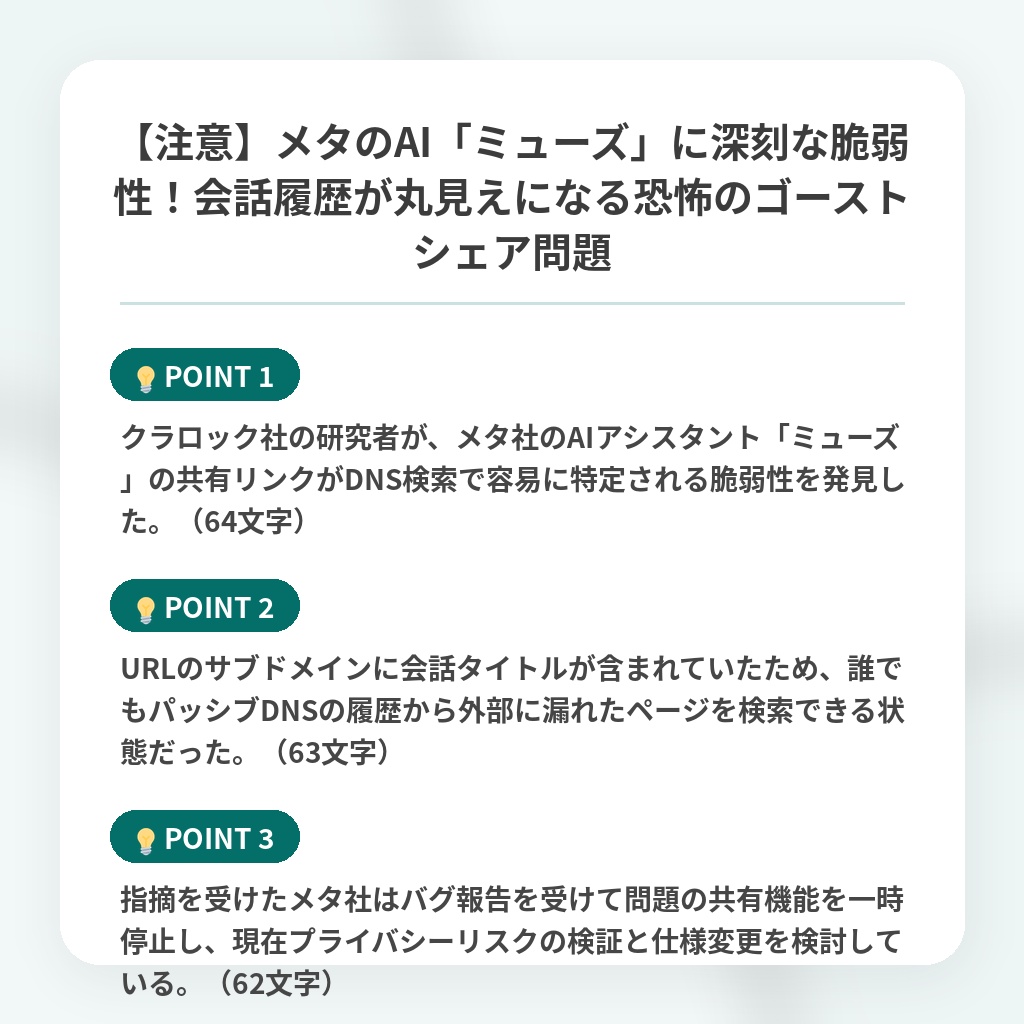
- クラロック社の研究者が、メタ社のAIアシスタント「ミューズ」の共有リンクがDNS検索で容易に特定される脆弱性を発見した。(64文字)
- URLのサブドメインに会話タイトルが含まれていたため、誰でもパッシブDNSの履歴から外部に漏れたページを検索できる状態だった。(63文字)
- 指摘を受けたメタ社はバグ報告を受けて問題の共有機能を一時停止し、現在プライバシーリスクの検証と仕様変更を検討している。(62文字)
メタのAI「ミューズ」と脆弱性に関する分析・解説
今回のインシデントの本質は、AIが扱うデータの機密性とURL設計という極めてプリミティブな実装ミスが交差した点にあります。
会話タイトルをそのままサブドメインに露出させる設計は、パッシブDNSという既存のインフラの仕組みを過小評価していた証左であり、利便性とセキュリティのバランス設計における致命的な盲点です。
Agent型AIがユーザーの生活やアカウントを深く代行する現代において、単なる情報漏洩を超えた「信頼の失墜」はプラットフォームの致命傷になり得ます。
今後は、AIベンダーに対してシステム全体の権限管理だけでなく、インフラ層のルーティングやメタデータ管理に至るまでの厳格な第三者監査が義務付けられる潮目となるでしょう。
メタ社にとっても、迅速な機能停止は応急処置に過ぎず、今後予定されている高度な自律機能の実装に向けて、開発思想そのものの抜本的な再構築が迫られることになります。
※おまけクイズ※
Q. メタのAIアシスタント「ミューズ」の共有リンクが誰でも容易に発見されてしまった原因として、記事で述べられているものはどれ?
ここを押して正解を確認
正解:URLのサブドメインに会話のタイトルが含まれていたため
解説:記事の概要および注目ポイントで言及されている通り、共有リンクのサブドメイン部分に会話のタイトルが含まれていた仕様が原因でした。
まとめ
メタのAIアシスタント「ミューズ」で、共有リンクの仕様上、会話内容が第三者に容易に特定される問題が発覚しました。便利な機能の裏で、こうした基本的な設計ミスが起きると不安になりますよね。メタ社には早急な原因究明と、ユーザーが安心して使えるプラットフォームへの抜本的な改善を期待したいです。
関連トピックの詳細はこちら