AIを活用した英国政府コードのセキュリティ脆弱性発見と公開を巡る議論
AIモデルを活用した政府コードの脆弱性発見の概要
セキュリティ研究者が公開されている英国政府のコードから百件以上の深刻な脆弱性を発見しました。
資金不足によるメンテナンス不足が原因であり、日常的なITの健全性チェックで多くの問題を防ぐことが可能でした。
計画検査庁では、誤って公開されたログイン情報により、すべての職場管理システムや個人クラウドストレージへの広範なアクセス権が危険にさらされました。
監視ツールが活動を検知し、報告から短時間で脆弱性を修正したため、データ侵害は発生しませんでした。
教育省やスコットランド政府のコードベースでも脆弱性が発見されましたが、その後対応が行われました。
AIによる脆弱性発見の加速を理由にオープンソースでの公開を停止すべきかという議論が生じています。
しかし、根本的な問題を修正せずに非公開化することは、かえって危険性を高めるという指摘がなされています。
セキュリティ体制とコード公開に関する注目ポイント
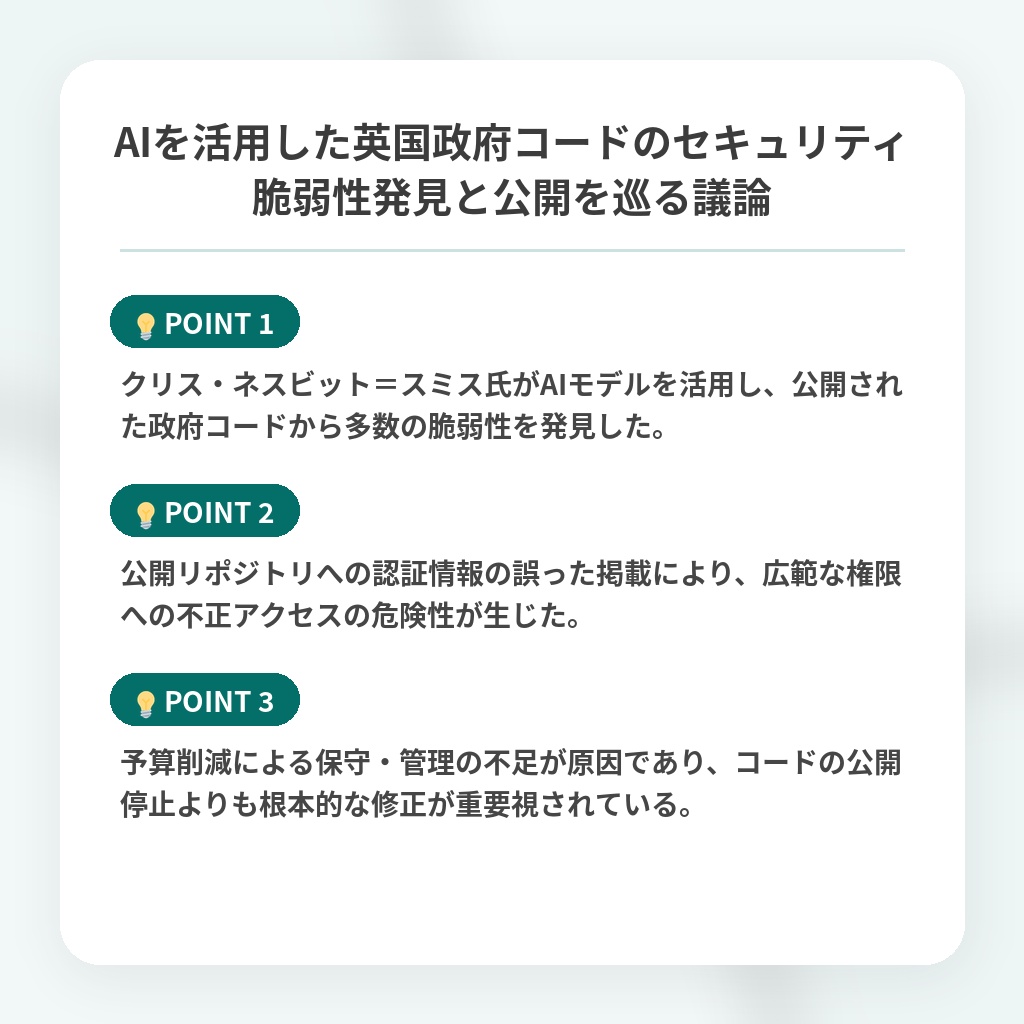
- クリス・ネスビット=スミス氏がAIモデルを活用し、公開された政府コードから多数の脆弱性を発見した。
- 公開リポジトリへの認証情報の誤った掲載により、広範な権限への不正アクセスの危険性が生じた。
- 予算削減による保守・管理の不足が原因であり、コードの公開停止よりも根本的な修正が重要視されている。
脆弱性とAIの影響に関する分析・解説
セキュリティ研究者が英国政府の公開コードから百件以上の深刻な脆弱性を発見しました。
資金不足によるメンテナンス不足が原因であり、日常的なITの健全性チェックで多くの問題を防ぐことが可能でした。
計画検査庁では、誤って公開されたログイン情報により、すべての職場管理システムや個人クラウドストレージへの広範なアクセス権が危険にさらされました。
監視ツールが活動を検知し、報告から短時間で脆弱性を修正したため、データ侵害は発生しませんでした。
教育省やスコットランド政府のコードベースでも脆弱性が発見されましたが、その後対応が行われました。
AIによる脆弱性発見の加速を理由にオープンソースでの公開を停止すべきかという議論が生じています。
しかし、根本的な問題を修正せずに非公開化することは、かえって危険性を高めるという指摘がなされています。
まとめ
セキュリティ研究者がAIを活用し、英国政府の公開コードから多数の深刻な脆弱性を発見しました。予算削減による保守不足や認証情報の誤った掲載が原因ですが、報告後に迅速な修正が行われています。今後は、コードの非公開化ではなく、日常的なITの健全性チェックや根本的な修正の徹底が重要です。対象組織の対応状況や、利用しているコードの管理状態をご確認ください。
関連トピックの詳細はこちら

出典・確認日
参照元:WIRED:Security Flaws Across UK Government Sites Exposed ‘God-Tier’ Information
元記事公開日時:2026-11-10T07:00:00+00:00/参照元確認日:2026-11-10